Output will appear here...Wat is HTML Entity Encoder/Decoder?
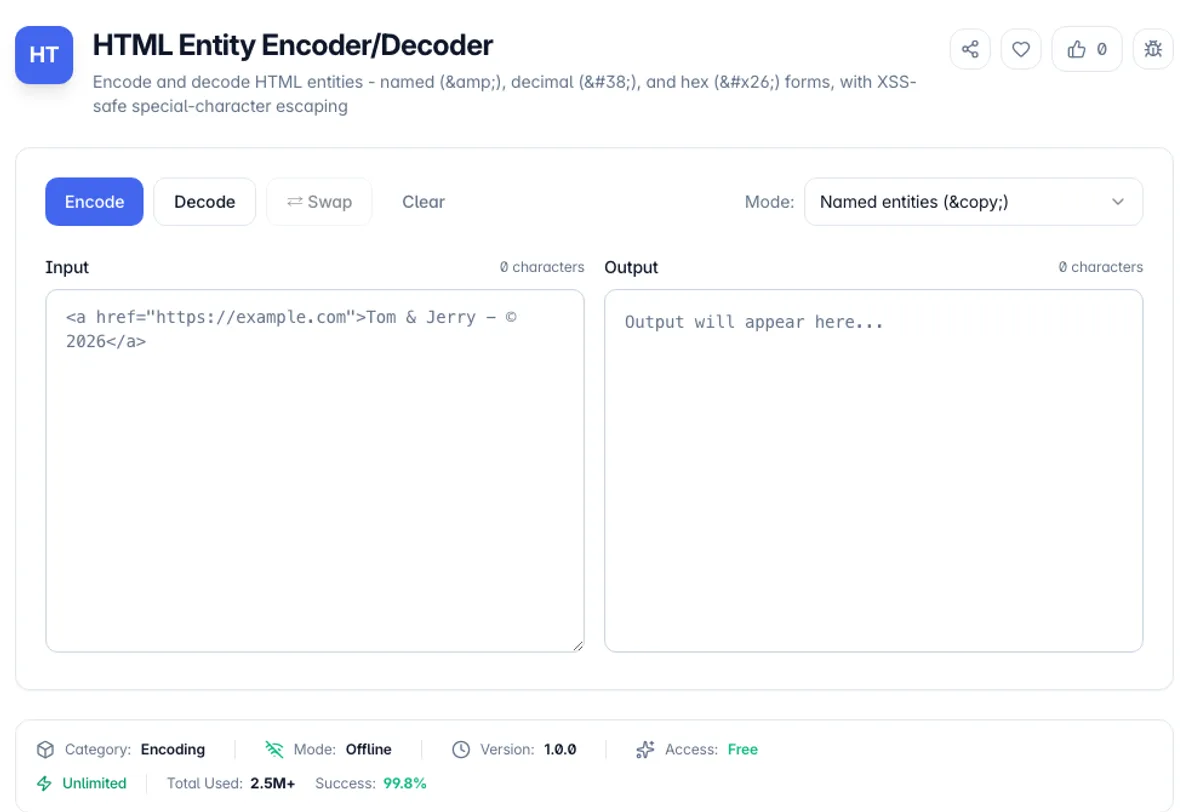
HTML Entity Encoder/Decoder converteert tekens die een speciale betekenis hebben in HTML naar veilige entiteitsreferenties en zet entiteiten van elke bron terug in leesbare tekst. In HTML start < een tag en & start een entiteit - dus als door gebruikers gegenereerde inhoud die <script> in uw opmaak zonder escaped belandt, de browser deze uitvoert. Het ontsnappen aan die tekens als <script> is de canonieke verdediging tegen gereflecteerde en opgeslagen XSS, en deze tool voert precies die transformatie uit met behulp van de aanbevolen minimale set van OWASP: & < > " en de enkele aanhalingsteken.
De tool ondersteunt drie coderingsstrategieën omdat verschillende contexten verschillende output nodig hebben. Named Mode maakt gebruik van een ingebouwde kaart van meer dan 100 gedenkwaardige entiteiten - © voor ©, é voor é, — voor - , … voor ... - met een automatische numerieke terugval (&#nn;) voor elk personage zonder een gewone naam, inclusief emoji. Numerieke modus codeert alles als referenties voor decimale tekens, wat u wilt voor XML- of RSS-feeds waarbij slechts vijf benoemde entiteiten (& < > " ') worden gedefinieerd en zou de parser breken. De modus Alleen speciaal voor de modus ontsnapt aan de vijf XSS-kritische karakters, waardoor tekst en typografie geaccentueerd leesbaar in uw bron is - de modus die de meeste sjabloonmotoren standaard gebruiken.
De decoder is even grondig: het verwerkt benoemde entiteiten, decimale referenties zoals é, en hexadecimale verwijzingen zoals é - alle drie de vormen die u samengevoegd vindt in geschraapte pagina's, CMS-export en e-mailHTML. Alles is geïmplementeerd in Pure TypeScript zonder DOM-trucs (geen verborgen tekstgebied-hack, geen document.createElement), wat betekent dat de resultaten deterministisch zijn en dezelfde logica identiek wordt uitgevoerd in uw browser, de desktop-app en op de server. Uw inhoud verlaat uw machine nooit - 100% client-side verwerking, veilig voor zowel eigen kopieën als gebruikersgegevens.
Hoe HTML Entity Encoder/Decoder te gebruiken?
Plak uw tekst of HTML
Voer RAW-tekst in die u moet maken om HTML-safe te maken (invoer van gebruikers, marketingkopie met © en ™, codefragmenten die bestemd zijn voor een <pre>-blok), of plakken entiteitszeefde HTML zoals <div class="card"> die u als platte tekst wilt lezen.
Kies een coderingsmodus
Genoemd naar door mensen leesbare output (©, é), numeriek voor XML/RSS-Safe-decimale referenties (©, é), of alleen om te ontsnappen aan gewoon & < > " - het minimum dat nodig is om XSS te voorkomen terwijl de rest van de tekst leesbaar blijft.
coderen of decoderen
Klik op Encode om tekens naar entiteiten te converteren, of decodeer om een naam te geven aan decimale ({) en hex () verwijzingen naar tekens. Het aantal live karakters laat zien hoezeer de entiteitsuitbreiding je string heeft laten groeien.
Kopiëren of ruilen
Kopieer het resultaat naar je klembord of druk op swap om de uitvoer terug te voeren als invoer - handig voor het uit elkaar halen van dubbelgecodeerde strings zoals &lt; die door twee ontsnappende lagen ging.
Belangrijkste kenmerken
100+ benoemde entiteiten
Ingebouwde kaart met XSS-personages, typografie (— … slimme citaten), valuta (€ £), wiskundige symbolen, Griekse letters en het volledige Latijns-1 geaccentueerde alfabet
Drie coderingsmodi
Genoemd naar leesbaarheid, numeriek voor XML/RSS-compatibiliteit, alleen speciaal voor minimale XSS-veilige ontsnapping - kies per context in plaats van one-size-fits-all
Decodeert alle drie de entiteitsformulieren
Genoemd (&), decimaal (&), en hexadecimale (&) referenties worden allemaal herkend, zelfs wanneer ze in hetzelfde document worden gemengd
Puur typoscript, geen DOM
Geen browserhacks met verborgen elementen - deterministische logica die zich identiek gedraagt in web-, desktop- en serveromgevingen
Frequently Asked Questions
Related Tools
Caesar Cipher Encoder & Decoder
Encode and decode Caesar cipher text with any shift, plus ROT13 and ROT47. Brute-force all 25 shifts to crack an unknown key.
Unicode Converter
Convert text to and from Unicode code points, HTML entities, JavaScript escapes, and CSS escapes. Emoji and astral characters handled correctly.
URL Encoder/Decoder
Encode and decode URLs, query strings, and form data with encodeURIComponent, encodeURI, or form-urlencoded modes
HTML Minifier & Beautifier
Minify HTML markup for faster page loads or beautify it for readable, indented source
Comments
0 comments
No comments yet. Be the first to share your thoughts!