Wat is wachtwoordgenerator?
Wachtwoordgenerator maakt willekeurige wachtwoorden met behulp van de webcrypto-API - dezelfde crypto.getrandomvalues()-bron die browsers gebruiken voor TLS-sessiesleutels. Dat is van belang omdat Math.random() een voorspelbare PRNG is; gezien voldoende output, kan de interne toestand worden gereconstrueerd en toekomstige waarden worden voorspeld. Deze tool gebruikt een cryptografisch veilige bron met afwijzingsbemonstering, dus elk personage heeft een echt uniforme kans in de door jou gekozen pool zonder modulobias.
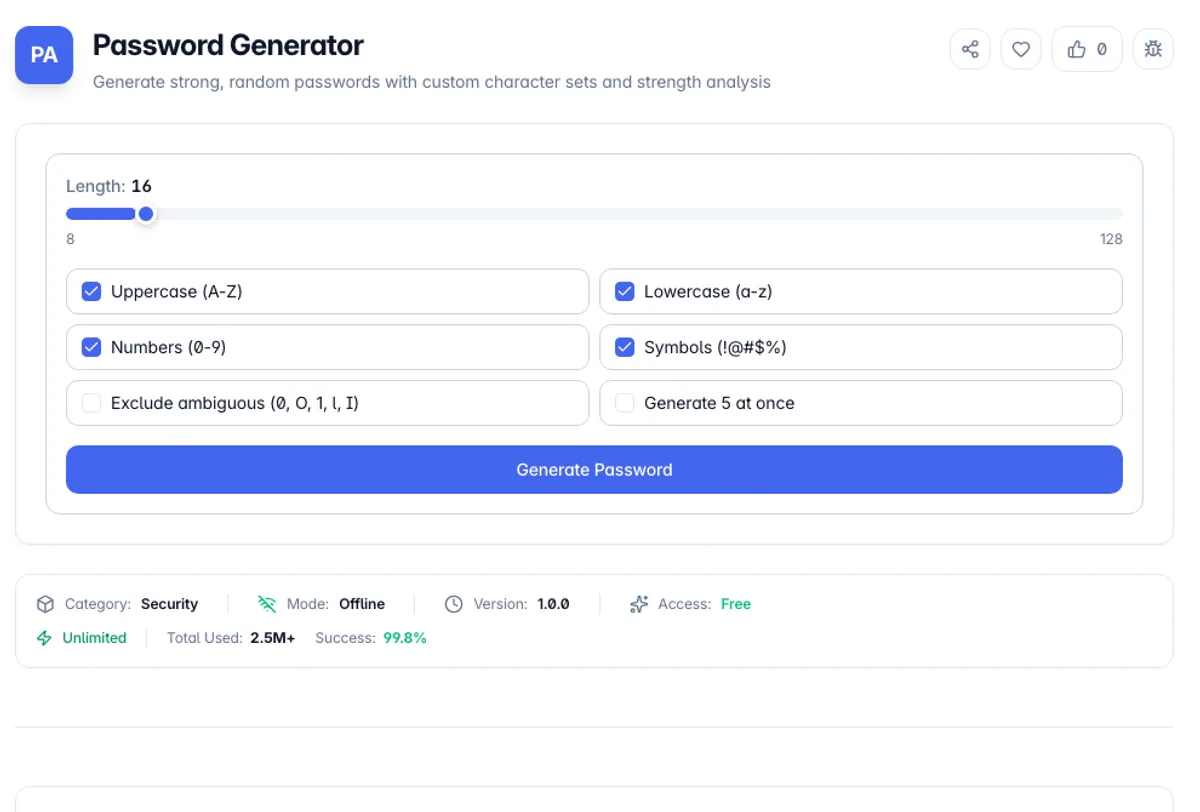
Je beheert het recept: lengte van 8 tot 128 tekens en onafhankelijke schakelaars voor hoofdletters, kleine letters, cijfers en symbolen. De uitsluit-dubbelzinnige optie stript lookalike karakters - 0/o, 1/l/i, backtick, pipe - wat echte pijn bespaart wanneer een wachtwoord via de telefoon wordt gelezen of een notitie wordt getypt in een serverconsole. De generator garandeert ook ten minste één teken uit elke ingeschakelde set, dus een wachtwoord van 12 tekens met symbolen aan zal eigenlijk een symbool bevatten.
Alles draait 100% client-side in uw browser. Geen enkel wachtwoord raakt ooit een netwerkverzoek, een serverlogboek of een analytics-gebeurtenis - u kunt dat zelf verifiëren op het tabblad Netwerk van DevTools, of gewoon uw verbinding verbreken en blijven genereren. De ingebouwde sterktemeter toont entropie in bits naast een geschatte offline crack-tijd met 10 miljard gissingen per seconde, wat een realistisch cijfer is voor een GPU-installatie die een snelle hash zoals MD5 of NTLM aantast.
Lengte verslaat complexiteit en de rekenkunde is het bekijken waard. Elk extra teken vermenigvuldigt de zoekruimte met de grootte van het alfabet, dus het toevoegen van één teken aan een wachtwoord van 26 letters is meer dan het toevoegen van een symboolvereiste aan een korte. Een willekeurig wachtwoord van 16 tekens uit een gemengd alfabet is meer dan brute kracht met alle voorzienbare hardware; een 8-karakter met een hoofdletter, een cijfer en een leesteken is dat niet, en het is precies de vorm die de meeste wachtwoordbeleidsregels produceren. Het praktische uitvloeisel is dat gegenereerde wachtwoorden een wachtwoordbeheerder nodig hebben, omdat niemand zestien willekeurige tekens onthoudt en de terugval het opschrijft of opnieuw gebruikt. Het uitsluiten van dubbelzinnige karakters ruilt een kleine entropie in omdat hij 1 niet verwart met L bij het hardop lezen van een wachtwoord.
Hoe een wachtwoordgenerator te gebruiken?
Stel de lengte in
Sleep de schuifregelaar naar een willekeurige plek van 8 tot 128 tekens. Voor de meeste accounts is 16-20 karakters een goede plek: comfortabel voorbij het punt waar brute kracht onhaalbaar is, maar toch kort genoeg om handmatig te typen wanneer een wachtwoordmanager geen optie is. Lengte beats complexiteit - elk extra personage vermenigvuldigt de keyspace.
Kies je karaktersets
Schakel onafhankelijk van elkaar in hoofdletters, kleine letters, cijfers en symbolen. Schakel "Afsluiten uitsluiten" in als het wachtwoord ooit met de hand wordt getranscribeerd - het verwijdert 0/O, 1/L/I en soortgelijke lookalikes. Sommige legacy-systemen verwerpen bepaalde symbolen, dus als een aanmeldingsformulier blijft klagen, probeer dan symbolen uit te schakelen en voeg in plaats daarvan vier tekens van lengte toe.
Genereer en controleer de meter
Hit Genereer en let op de krachtbalk. Het rapporteert entropie in bits en een geschatte crack-tijd, uitgaande van een offline aanvaller met 10 miljard gissingen per seconde. Alles wat "eeuwen" of beter laat zien, is prima voor gebruik in de echte wereld. Als je opties wilt, schakel dan naar de batchmodus en genereer vijf kandidaten tegelijk.
kopieer en bewaar het op de juiste manier
Klik op de knop Kopiëren naast een wachtwoord om het op je klembord te plaatsen en plak het vervolgens rechtstreeks in je wachtwoordmanager. Gebruik het niet op verschillende sites - een inbreuk op één service maakt van een gedeeld wachtwoord een skeletsleutel voor elk account dat het gebruikt.
Belangrijkste kenmerken
cryptografisch veilig
Gebruikt crypto.getRandomValues() met afwijzingssampling - geen math.random() voorspelbaarheid, geen modulo bias
Volledige karakterbesturing
Onafhankelijke schakelt voor hoofdletters, kleine letters, cijfers en symbolen, met een lengte van 8 tot 128 tekens
dubbelzinnige karakters uitsluiten
Optioneel strips zoals 0/o en 1/l/i voor wachtwoorden die moeten overleven om voor te worden gelezen of met de hand geschreven te worden
Entropie-gebaseerde sterktemeter
Toont entropie in bits en een realistische schatting van de crack-time op 10 miljard gissingen per seconde
Frequently Asked Questions
Related Tools
Bcrypt Generator
Generate and verify bcrypt password hashes in the browser with an adjustable cost factor
Hash Generator
Generate MD5, SHA-1, SHA-256, SHA-384, and SHA-512 hashes from any text
JWT Decoder
Decode JWT headers and payloads, inspect claims, and check token expiry
Password Strength Checker
Test how strong a password is with an entropy-based strength meter, estimated crack times, and specific suggestions to make it harder to guess - all processed privately in your browser.
Comments
0 comments
No comments yet. Be the first to share your thoughts!