Output will appear here...HTML エンティティ エンコーダ/デコーダとは何ですか?
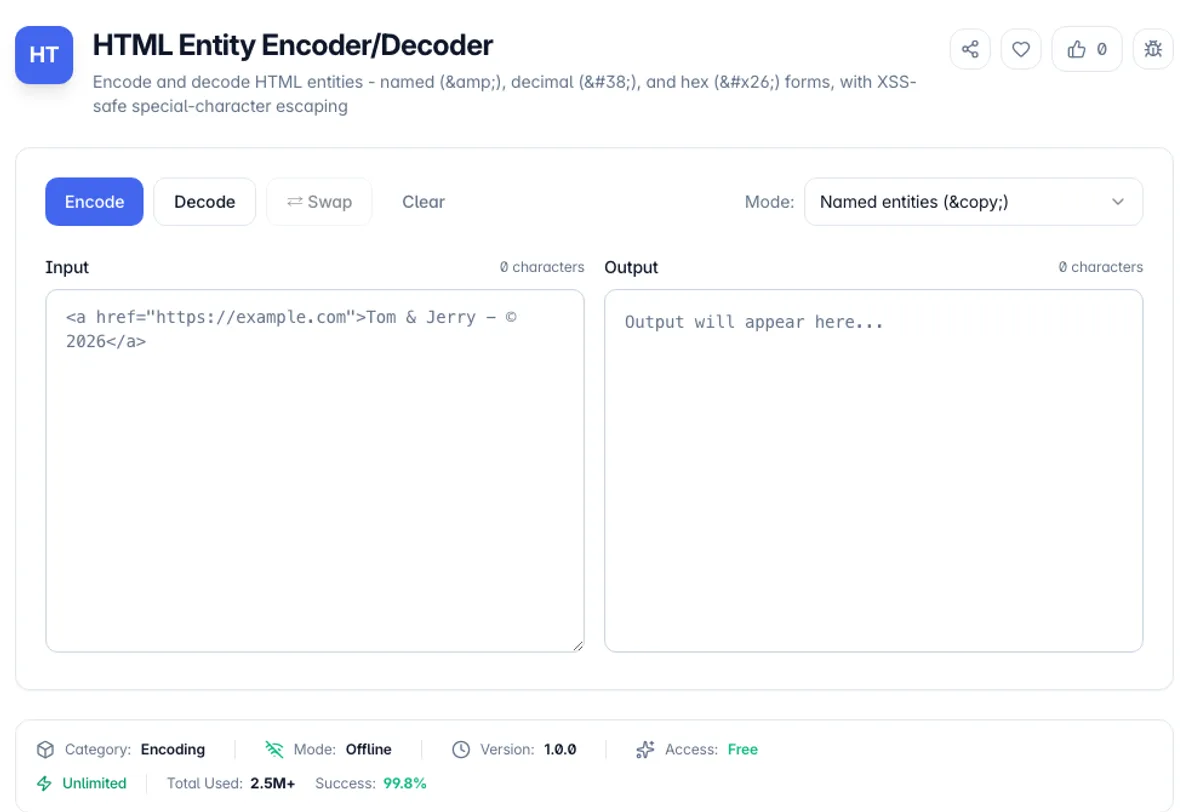
HTML エンティティ エンコーダ/デコーダは、HTML で特別な意味を持つ文字を安全なエンティティ参照に変換し、任意のソースから読み取れるテキストに戻します。 HTML では、< タグを開始してエンティティを開始します。つまり、ユーザーが生成した <script> を含むコンテンツがマークアップにエスケープされずに到達すると、ブラウザーがそれを実行します。 <script> としてこれらの文字をエスケープすることは、反射して保存された XSS に対する標準的な防御であり、このツールは、OWASP の推奨最小セット: & < > " と一重引用符を使用して、その変換を正確に実行します。
コンテキストによって異なる出力が必要なため、このツールは 3 つのエンコード戦略をサポートしています。 名前付きモードでは、100 を超える記憶に残るエンティティの組み込みマップを使用します。 - © for é, — for - , … for … - 一般的な名前のない文字 (絵文字を含む) を含む任意の文字に対して自動で数値フォールバック (&#nnnn;) を使用します。 数値モードは、すべてを 10 進文字参照としてエンコードします。これは、XML または RSS フィードに対して必要なものです。これは、名前付きエンティティが 5 つだけ (&& < " " &apo;) のみが定義され、 がパーサーを壊す XML または RSS フィードです。 特別な専用モードでは、XSS の重要な 5 文字だけをエスケープし、ソースでアクセント付きのテキストとタイポグラフィを読み込みます。ほとんどのテンプレート エンジンがデフォルトで使用するモードです。
デコーダも同様に徹底しています。名前付きのエンティティ、é のような小数点以下の参照、および é - 3 つのすべてのフォームが、スクレイピングされたページ、CMS エクスポート、および電子メール HTML で混在していることがわかります。 すべてが純粋なタイプスクリプトで実装されており (隠しテキスト領域のハッキングも、Document.createElement もありません)、結果は決定論的であり、同じロジックがブラウザ、デスクトップ アプリ、サーバーで同じように実行されます。 コンテンツがマシンから離れることはありません。100% クライアント側の処理で、独自のコピーやユーザー データに対しても安全です。
HTML エンティティ エンコーダ/デコーダの使い方
テキストまたは HTML を貼り付けます
生のテキストを入力して (ユーザー入力、© と ™ を使用したマーケティング コピー、<pre> ブロックに宛てたコード スニペット)、または、プレーン テキストとして読みたいエンティティに満ちた HTML などを貼り付けます。
エンコーディング モードを選択してください
人間が読み取り可能な出力 (©, é) のため、XML/RSS-セーフの 10 進参照 (©、é) の数値、または特殊なだけでエスケープするための特殊のみ & < > " ' - XSS を防ぐために必要な最小値を、テキストの残りの部分を読み取り可能にしておきます。
エンコードまたはデコード
エンコードをクリックしてエンティティに変換するか、デコードをクリックして、名前付き、10 進数 ({)、および 16 進 ({) ) 参照を文字に戻します。 ライブ キャラクタ カウントは、エンティティの拡張によってストリングがどれだけ成長したかを示します。
コピーまたは交換
結果をクリップボードにコピーするか、スワップを押して出力を入力として送り返します。2 つのエスケープ レイヤを通過した、二重エンコードされた文字列を分解するのに役立ちます。
主な機能
100 以上の名前付きエンティティ
XSS 文字、タイポグラフィ (… スマート クォート)、通貨 (&ユーロ、&ポンド;、数学記号、ギリシャ文字、ラテン語 1 のアクセント付きアルファベット) をカバーする組み込みの地図
3 つのエンコード モード
XSS セーフ エスケープを最小限に抑えるための特別な - 1 つのサイズではなく、コンテキストごとに選択するための、読みやすさのために名前が付けられました。
3 つのエンティティ フォームすべてをデコードします。
名前 (&)、小数点 (&)、および 16 進数 (&) の参照は、同じドキュメントで混在している場合でもすべて認識されます。
純粋なタイプスクリプト、DOM なし
非表示要素ブラウザのハッキングなし - Web、デスクトップ、およびサーバー環境で同じように動作する決定論的ロジック
Frequently Asked Questions
Related Tools
Caesar Cipher Encoder & Decoder
Encode and decode Caesar cipher text with any shift, plus ROT13 and ROT47. Brute-force all 25 shifts to crack an unknown key.
Unicode Converter
Convert text to and from Unicode code points, HTML entities, JavaScript escapes, and CSS escapes. Emoji and astral characters handled correctly.
URL Encoder/Decoder
Encode and decode URLs, query strings, and form data with encodeURIComponent, encodeURI, or form-urlencoded modes
HTML Minifier & Beautifier
Minify HTML markup for faster page loads or beautify it for readable, indented source
Comments
0 comments
No comments yet. Be the first to share your thoughts!