パスワードジェネレーターとは何ですか?
パスワード ジェネレーターは、Web 暗号 API を使用してランダムなパスワードを作成します。これは、ブラウザーが TLS セッション キーに使用するのと同じ crypto.getRandomValues() ソースです。 重要なのは、Math.Random() が予測可能な PRNG であるため、十分な出力があれば、その内部状態を再構築して将来の値を予測できます。 このツールは、拒否サンプリングで暗号的に安全なソースを使用するため、選択したプール全体で、すべての文字がモジュロ バイアスを持たずに、真に均一な確率を持ちます。
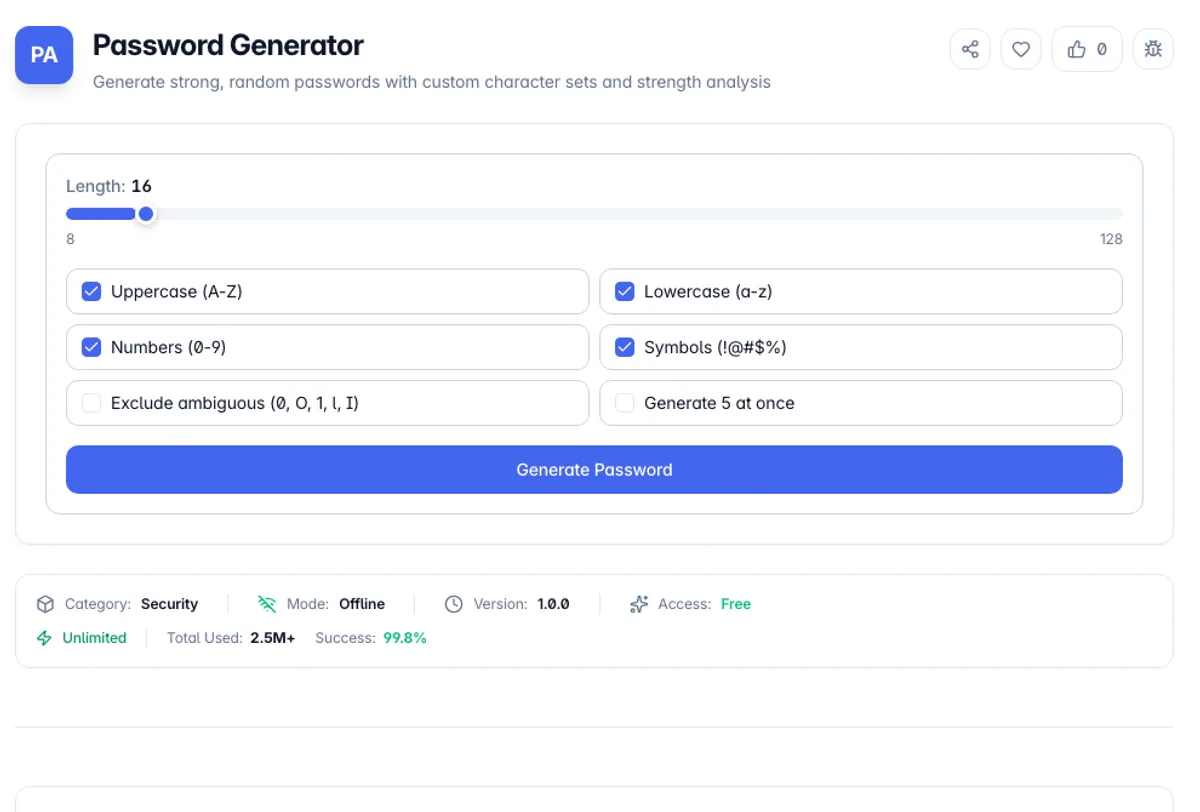
レシピを制御します: 8 文字から 128 文字までの長さで、独立して大文字、小文字、数字、および記号を切り替えます。 除外オプションは、類似の文字 (0/o、1/l/i、バックティック、パイプ) を取り除きます。これにより、パスワードが電話機で読み取られたり、付箋をサーバー コンソールに入力したときに、実際の苦痛を軽減できます。 ジェネレーターは、有効なすべてのセットから少なくとも 1 文字を保証するので、シンボルがオンになっている 12 文字のパスワードには、実際にはシンボルが含まれます。
すべてのブラウザでは、すべて 100% クライアント側で実行されます。 ネットワーク リクエスト、サーバー ログ、または分析イベントにパスワードが触れることはありません。DevTools のネットワーク タブで自分自身を確認するか、接続を切断して生成を続けることができます。 内蔵強度計は、1 秒あたり 100 億の推測でオフラインの推定クラック タイムと並んでエントロピーをビットで示します。これは、MD5 や NTLM のような高速ハッシュを攻撃する GPU リグの現実的な数値です。
長さは複雑さに勝るものであり、算術は一見の価値があります。 追加の文字ごとに検索スペースにアルファベットのサイズが乗算されるため、26 文字のパスワードに 1 文字を追加すると、短いパスワードにシンボル要件を追加するだけでは不十分です。 混合アルファベットからの 16 文字のランダム パスワードは、予見可能なハードウェアではブルート フォースを超えています。大文字、数字、句読点のある 8 文字のパスワードは、ほとんどのパスワード ポリシーが生成する形です。 実用的な理由として、生成されたパスワードにはパスワード マネージャーが必要です。これは、誰も 16 文字のランダムな文字を記憶しておらず、フォールバックがそれを書き留めたり再利用したりするためです。 あいまいな文字を除外すると、パスワードを読み上げるときに 1 と L を混同しないという少しエントロピーと交換します。
パスワードジェネレーターの使い方
長さを設定する
スライダーを 8 文字から 128 文字までドラッグします。 ほとんどのアカウントでは、16 ~ 20 文字が最適です。ブルート フォースが実行不可能なポイントを快適に過ぎても、パスワード マネージャーがオプションでない場合は手動で入力するのに十分な短いものです。 長さは複雑さに勝る - 余分な文字ごとにキースペースに乗算します。
キャラクターセットを選んでください
大文字、小文字、数字、記号を個別に切り替えます。 パスワードが手作業で書き起こされる場合は、「曖昧さを除外」を有効にします。0/O、1/L/I などの類似品を削除します。 一部のレガシー システムでは特定のシンボルが拒否されるため、サインアップ フォームが文句を言い続けている場合は、記号をオフにして、代わりに長さの 4 文字を追加してみてください。
メーターを生成して確認する
[生成] をクリックして、ストレングス バーを視聴します。 ビット単位でエントロピーと推定クラック時間を報告し、オフラインの攻撃者が毎秒 100 億の推測を実行すると仮定します。 「世紀」以上のことを表すものは、実際の使用には問題ありません。 オプションが必要な場合は、バッチ モードに切り替えて、一度に 5 つの候補を生成します。
正しくコピーして保存する
パスワードの横にあるコピー ボタンをクリックして、パスワードをクリップボードに配置し、パスワード マネージャーに直接貼り付けます。 サイト間で再利用しないでください。1 つのサービスに違反すると、共有パスワードが、使用するすべてのアカウントのスケルトン キーに変わります。
主な機能
暗号的に安全
拒否サンプリングで crypto.getRandomValues() を使用 - 数学なし.random() 予測可能性、モジュロ バイアスなし
完全な文字制御
大文字、小文字、数字、記号の独立した切り替え、長さが 8 ~ 128 文字
あいまいな文字を除外
オプションで、0/o や 1/l/i のような、読み上げや手書きで生き残る必要があるパスワードを取り除く
エントロピーベースの強度計
エントロピーをビットで表示し、1 秒あたり 100 億の推測で現実的なクラックタイムの推定値を示します
Frequently Asked Questions
Related Tools
Bcrypt Generator
Generate and verify bcrypt password hashes in the browser with an adjustable cost factor
Hash Generator
Generate MD5, SHA-1, SHA-256, SHA-384, and SHA-512 hashes from any text
JWT Decoder
Decode JWT headers and payloads, inspect claims, and check token expiry
Password Strength Checker
Test how strong a password is with an entropy-based strength meter, estimated crack times, and specific suggestions to make it harder to guess - all processed privately in your browser.
Comments
0 comments
No comments yet. Be the first to share your thoughts!