Output will appear here...Che cos'è l'encoder/decoder di entità HTML?
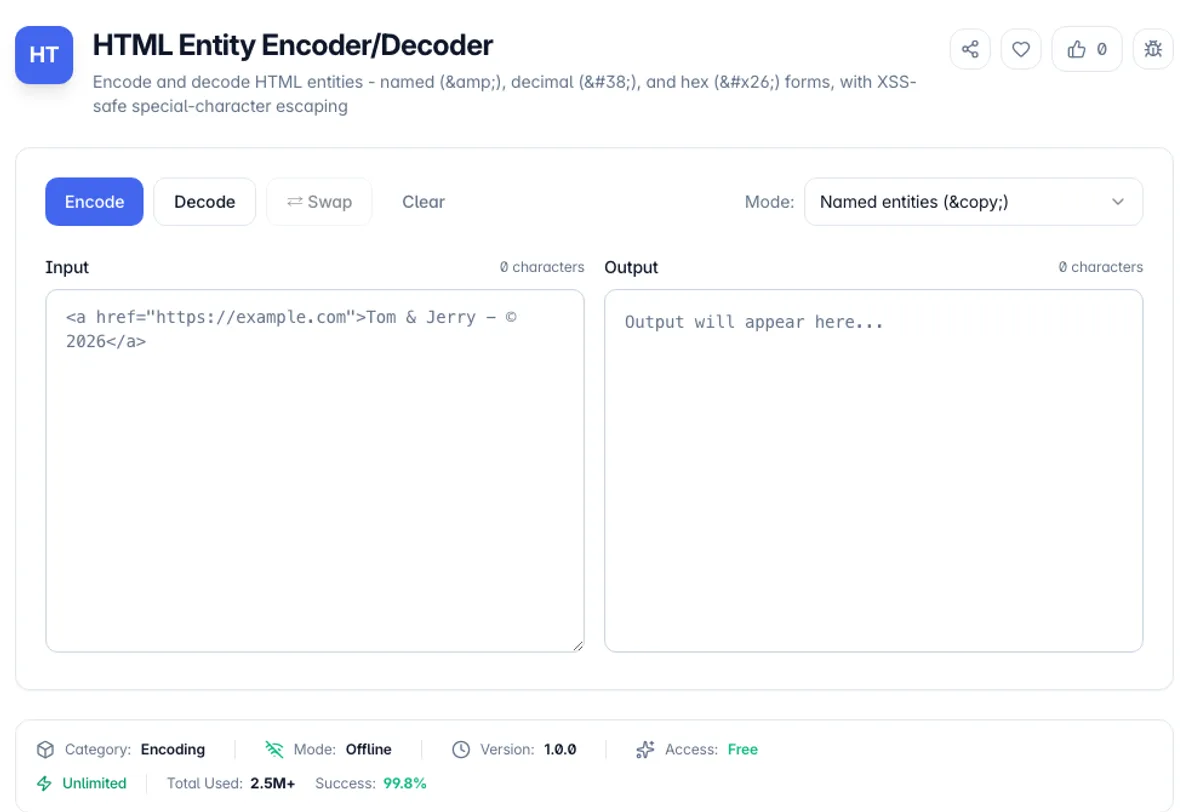
Encoder/decoder di entità HTML Converte i caratteri che hanno un significato speciale in HTML in riferimenti di entità sicuri e trasformano le entità da qualsiasi origine in testo leggibile. In HTML, < avvia un tag e & avvia un'entità, quindi se il contenuto generato dall'utente contenente <script> arriva nel markup senza evasione, il browser lo esegue. Fuggendo da quei caratteri come <script> è la difesa canonica contro XSS riflessa e memorizzata, e questo strumento esegue esattamente quella trasformazione utilizzando il set minimo consigliato da OWASp: & < > " e la singola virgoletta.
Lo strumento supporta tre strategie di codifica perché contesti diversi richiedono output diversi. La modalità Named utilizza una mappa incorporata di oltre 100 entità memorabili - © per ©, é per é, — for - , … per … - con un fallback numerico automatico (#nnnn;) per qualsiasi carattere senza un nome comune, incluso emoji. La modalità numerica codifica tutto come riferimenti ai caratteri decimali, che è ciò che desideri per i feed XML o RSS in cui solo cinque entità denominate (& < &t; " ') sono definite e romperebbe il parser. La modalità solo speciale sfugge solo ai cinque caratteri critici XSS, lasciando il testo accentato e la tipografia leggibili nella tua sorgente, la modalità utilizzata dalla maggior parte dei motori di modelli per impostazione predefinita.
Il decoder è altrettanto completo: gestisce entità denominate, riferimenti decimali come é e riferimenti esadecimali come é - tutti e tre i moduli che troverai mescolati insieme in pagine raschiate, esportazioni CMS e html e-mail. Tutto è implementato in puro dattiloscritto senza trucchi DOM (nessun hack di textarea nascosta, nessun documento.createelement), il che significa che i risultati sono deterministici e la stessa logica viene eseguita in modo identico nel tuo browser, nell'app desktop e sul server. I tuoi contenuti non lasciano mai la tua macchina - elaborazione al 100% lato client, sicura sia per la copia proprietaria che per i dati utente.
Come utilizzare il codificatore/decoder di entità HTML?
Incolla il tuo testo o HTML
Inserisci il testo grezzo per rendere sicuro HTML (input dell'utente, copia di marketing con © e ™, frammenti di codice destinati a un blocco <pre>) o incolla HTML crivellato di entità come <div class="carta"> che vuoi leggere come testo normale.
Scegli una modalità di codifica
Prende il nome per l'output leggibile dall'uomo (&copia;, é), numerico per i riferimenti decimali XML/RSS-SAFE (©, é) o solo speciale per sfuggire a Just & < > " ' - il minimo richiesto per impedire XSS mantenendo il resto del testo leggibile.
codificare o decodificare
Fare clic su codifica per convertire i caratteri in entità o decodificare per risolvere i riferimenti denominati, decimali ({) e esadecimali () in caratteri. Il conteggio dei caratteri live mostra quanto l'espansione dell'entità ha aumentato la tua stringa.
Copia o scambia
Copia il risultato negli appunti o premi SWAP per rimandare l'output come input, utile per sbucciare le stringhe a doppia codifica come &amp;lt; che ha attraversato due livelli di fuga.
Caratteristiche principali
100+ entità denominate
Mappa incorporata che copre i caratteri XSS, la tipografia (— … virgolette intelligenti), la valuta (€ £), i simboli matematici, le lettere greche e l'alfabeto completo accentato latino-1
Tre modalità di codifica
Prende il nome per la leggibilità, numerico per la compatibilità XML/RSS, solo speciale per una fuga minimalista XSS - Pick per contesto invece di una taglia unica
Decodifica tutti e tre i moduli di entità
I riferimenti denominati (&), decimali (&) ed esadecimali (&) sono tutti riconosciuti, anche se mescolati nello stesso documento
puro dattiloscritto, no dom
Nessun hack del browser ad elementi nascosti - logica deterministica che si comporta in modo identico in ambienti Web, desktop e server
Frequently Asked Questions
Related Tools
Caesar Cipher Encoder & Decoder
Encode and decode Caesar cipher text with any shift, plus ROT13 and ROT47. Brute-force all 25 shifts to crack an unknown key.
Unicode Converter
Convert text to and from Unicode code points, HTML entities, JavaScript escapes, and CSS escapes. Emoji and astral characters handled correctly.
URL Encoder/Decoder
Encode and decode URLs, query strings, and form data with encodeURIComponent, encodeURI, or form-urlencoded modes
HTML Minifier & Beautifier
Minify HTML markup for faster page loads or beautify it for readable, indented source
Comments
0 comments
No comments yet. Be the first to share your thoughts!