Output will appear here...Was ist HTML-Entitäts-Encoder / -decoder?
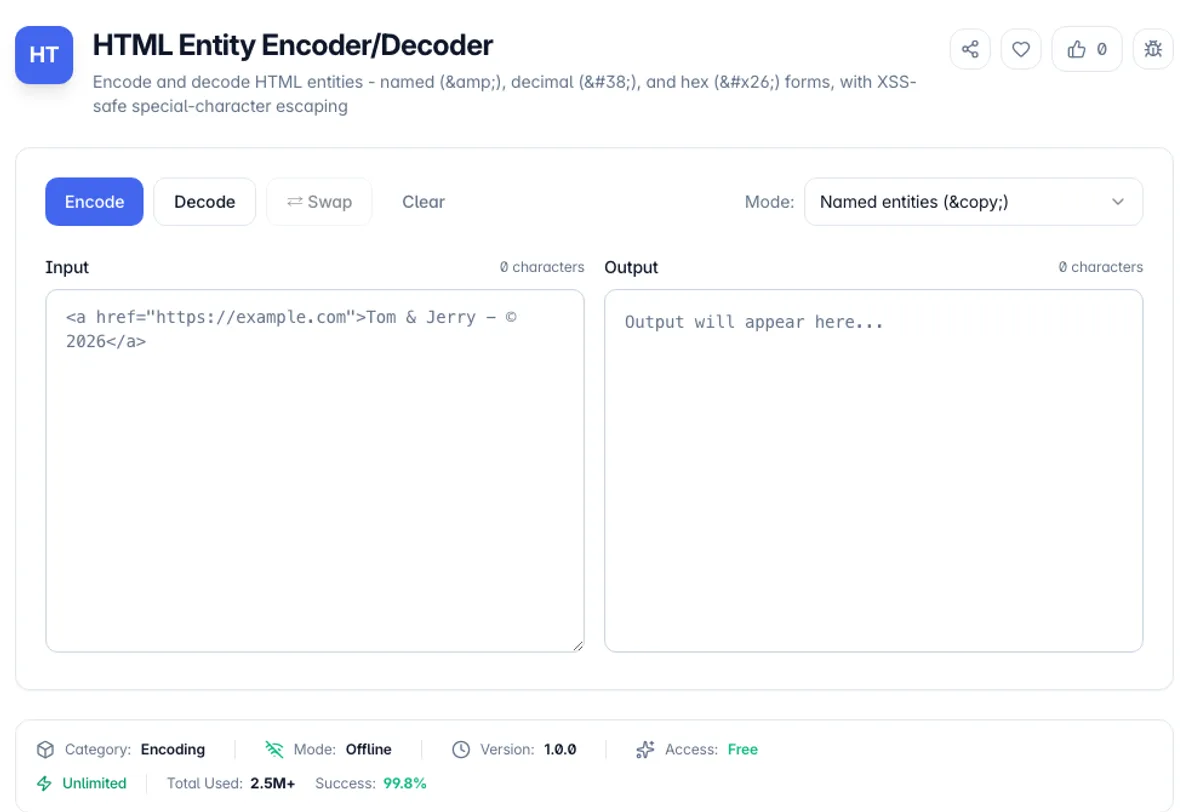
HTML-Entitäts-Encoder/-Decoder konvertiert Zeichen, die in HTML eine besondere Bedeutung haben, in sichere Entitätsreferenzen und verwandelt Entitäten aus jeder Quelle wieder in lesbaren Text. In HTML startet < ein Tag und & startet eine Entität. Wenn also der von Benutzern generierte Inhalt, der <script> enthält, nicht entweicht, führt der Browser es aus. Die kanonischen Verteidigung gegen reflektierte und gespeicherte XSS-Zeichen ist, diese Zeichen als <script> zu entkommen, und dieses Tool führt genau diese Transformation mit der empfohlenen Mindestmenge von OWASP durch: & < > " und dem einfachen Zitat aus.
Das Tool unterstützt drei Codierungsstrategien, da unterschiedliche Kontexte unterschiedliche Ausgaben benötigen. Der Named Mode verwendet eine integrierte Karte von über 100 einprägsamen Entitäten - © für ©, é für é, — für -, … für … - mit einem automatischen numerischen Fallback (<nnn;) für jeden Charakter ohne gebräuchliche Namen, einschließlich Emoji. Der numerische Modus codiert alles als dezimale Zeichenreferenzen, was Sie für XML- oder RSS-Feeds wünschen, bei denen nur fünf benannte Entitäten (< > & amp; & apos;) definiert sind und den Parser brechen würden. Der Sondermodus entgeht nur den fünf XSS-kritischen Zeichen, sodass akzentuierter Text und Typografie in Ihrer Quelle lesbar sind - der Modus, den die meisten Vorlagen-Engines standardmäßig verwenden.
Der Decoder ist ebenso gründlich: Er behandelt benannte Entitäten, Dezimalreferenzen wie & # 233;, und hexadezimale Referenzen wie "é" - Alle drei Formulare, die Sie in Scraped-Seiten, CMS-Exporten und E-Mail-HTML gemischt finden. Alles ist in reinem TypeScript ohne DOM-Tricks (kein Hidden TextArea Hack, No Document.CreateElement) implementiert, was bedeutet, dass die Ergebnisse deterministisch sind und die gleiche Logik in Ihrem Browser, der Desktop-App und auf dem Server identisch läuft. Ihre Inhalte verlassen Ihre Maschine nie - 100% clientseitige Verarbeitung, sicher für proprietäre Kopien und Benutzerdaten.
Wie verwende ich den HTML-Entitäts-Encoder / -decoder?
Fügen Sie Ihren Text oder HTML ein
Geben Sie den Rohtext ein, den Sie benötigen, um HTML-sicher zu machen (Benutzereingabe, Marketingkopie mit © und ™, Code-Snippets, die für einen <pre>-Block bestimmt sind) oder einfügen-mit-durchgesetztes HTML wie <div class="Card">, das Sie als Klartext lesen möchten.
Wählen Sie einen Codierungsmodus
Benannt nach menschenlesbarer Ausgabe (©, & eacute;), numerisch für XML/RSS-sichere Dezimalreferenzen (& # 169;, & # 233;) oder nur Special-only to entcaesen - das Minimum, das erforderlich ist, um XSS zu verhindern, während der Rest des Textes lesbar bleibt.
Kodieren oder dekodieren
Klicken Sie auf Encode, um Zeichen in Entitäten zu konvertieren, oder um die Namensauflösung von Namen, Dezimal- (& # 123;) und Hex- (& # x1f;)-Verweisen auf Zeichen aufzulösen. Die Anzahl der Live-Zeichen zeigt an, wie sehr die Entitätserweiterung Ihre Zeichenfolge gewachsen ist.
Kopieren oder tauschen Sie
Kopieren Sie das Ergebnis in Ihre Zwischenablage oder klicken Sie auf "Austausch", um die Ausgabe als Eingabe zurückzuleiten - nützlich zum Ablösen von doppelt codierten Zeichenfolgen wie " & amp; lt;; die durch zwei entweichende Schichten durchlaufen wurden.
Hauptmerkmale
100 benannte Entitäten
Eingebaute Karte mit XSS-Zeichen, Typografie (— … Smart Quotes), Währung (€ £), Mathematiksymbole, griechische Buchstaben und das vollständige lateinamerikanische Alphabet
Drei Codierungsmodi
Benannt nach Lesbarkeit, Numerisch für XML/RSS-Kompatibilität, Sonder-Nur für minimales XSS-sicheres Escapeing - Pick per Kontext anstelle von Einheitsgröße
Dekodiert alle drei Entitätsformen
Benannte (&), dezimale (&) und hexadezimale (&) Referenzen werden alle erkannt, auch wenn sie im selben Dokument gemischt werden
Reines Typoskript, kein DOM
Keine Hidden-Element-Browser-Hacks - Deterministische Logik, die sich in Web-, Desktop- und Serverumgebungen identisch verhält
Frequently Asked Questions
Related Tools
Caesar Cipher Encoder & Decoder
Encode and decode Caesar cipher text with any shift, plus ROT13 and ROT47. Brute-force all 25 shifts to crack an unknown key.
Unicode Converter
Convert text to and from Unicode code points, HTML entities, JavaScript escapes, and CSS escapes. Emoji and astral characters handled correctly.
URL Encoder/Decoder
Encode and decode URLs, query strings, and form data with encodeURIComponent, encodeURI, or form-urlencoded modes
HTML Minifier & Beautifier
Minify HTML markup for faster page loads or beautify it for readable, indented source
Comments
0 comments
No comments yet. Be the first to share your thoughts!