Was ist ein Passwortgenerator?
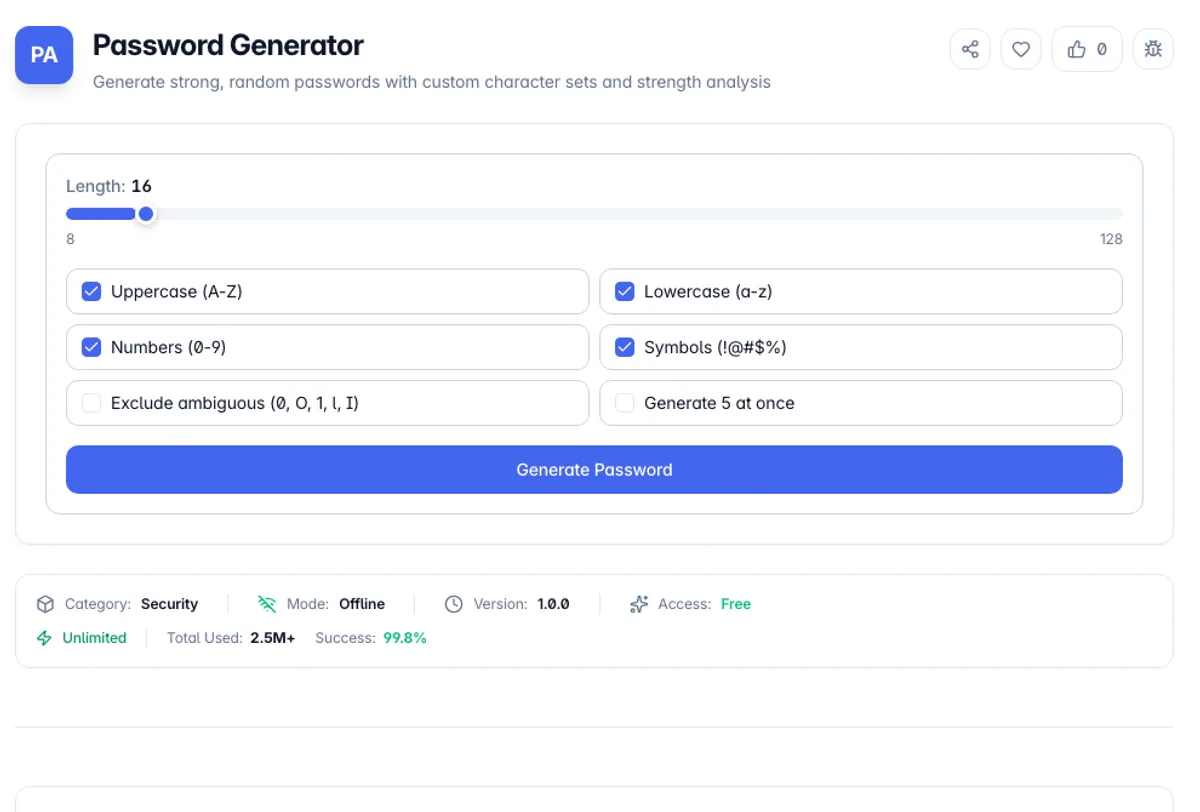
Der Passwortgenerator erstellt zufällige Kennwörter mit der Web-Krypto-API - dieselbe Crypto.GetRandomValues()-Quelle, die Browser für TLS-Sitzungsschlüssel verwenden. Das ist wichtig, weil Math.Random() ein vorhersehbares PRNG ist, das bei genügend Ausgaben rekonstruiert und zukünftige Werte vorhergesagt werden können. Dieses Tool verwendet eine kryptografisch sichere Quelle mit Ablehnungsstichproben, sodass jeder Charakter eine wirklich einheitliche Wahrscheinlichkeit über Ihren ausgewählten Pool ohne Modulo-Bias hat.
Sie steuern das Rezept: Länge von 8 bis 128 Zeichen und unabhängige Umschaltvorgänge für Großbuchstaben, Kleinbuchstaben, Ziffern und Symbole. Die ausschließenden Option streift gleich aussehende Zeichen - 0 / o, 1 / l / i, Backtick, Pipe -, was echte Schmerzen spart, wenn ein Passwort über das Telefon gelesen oder eine klebrige Notiz in eine Serverkonsole abgegeben wird. Der Generator garantiert außerdem mindestens ein Zeichen aus jedem aktivierten Satz, sodass ein 12-stelliges Passwort mit Symbolen tatsächlich ein Symbol enthält.
Alles läuft zu 100% clientseitig in Ihrem Browser. Kein Passwort berührt jemals eine Netzwerkanforderung, ein Serverprotokoll oder ein Analyseereignis. Sie können dies auf der Netzwerkregisterkarte von DevTools überprüfen oder einfach Ihre Verbindung unterbrechen und weiter generieren. Der eingebaute Stärkemesser zeigt die Entropie in Bits neben einer geschätzten Offline-Risszeit von 10 Milliarden Vermutungen pro Sekunde, was eine realistische Figur für ein GPU-Rig ist, das einen schnellen Hash wie MD5 oder NTLM angreift.
Länge schlägt die Komplexität, und die Arithmetik ist sehenswert. Jedes zusätzliche Zeichen multipliziert den Suchraum mit der Größe des Alphabets. Das Hinzufügen eines Zeichens zu einem 26-Buchstaben-Passwort bedeutet also mehr als das Hinzufügen einer Symbolanforderung zu einem kurzen. Ein 16-stelliges zufälliges Passwort aus einem gemischten Alphabet ist mit absehbarer Hardware über brutale Gewalt hinaus; ein 8-stelliges mit einer Ziffer, einer Ziffer und einem Satzzeichen ist nicht die Form, die die meisten Passwortrichtlinien produzieren. Die praktische Folge ist, dass generierte Passwörter einen Passwort-Manager benötigen, da sich niemand sechzehn zufällige Zeichen auswendig merkt und der Fallback ihn aufschreibt oder wiederverwendet. Das Ausschließen von mehrdeutigen Zeichen tauscht eine kleine Entropie aus, wenn sie 1 nicht mit L verwechselt, wenn ein Passwort laut vorgelesen wird.
Wie verwende ich den Passwortgenerator?
Legen Sie die Länge fest
Ziehen Sie den Schieberegler zwischen 8 und 128 Zeichen. Für die meisten Konten sind 16-20 Zeichen ein Sweet Spot: bequem hinter dem Punkt, an dem brutale Gewalt nicht möglich ist, aber immer noch kurz genug, um manuell einzugeben, wenn ein Passwort-Manager keine Option ist. Länge schlägt Komplexität - jeder zusätzliche Charakter multipliziert den Schlüsselbereich.
Wählen Sie Ihre Charaktersätze
Schalten Sie Großbuchstaben, Kleinbuchstaben, Zahlen und Symbole unabhängig voneinander um. Aktivieren Sie "Exclude Ambiguous", wenn das Passwort jemals von Hand transkribiert wird - es entfernt 0 / O, 1 / L / I und ähnliche Looks. Einige ältere Systeme lehnen bestimmte Symbole ab. Wenn sich ein Anmeldeformular immer wieder beschwert, versuchen Sie, die Symbole auszuschalten und stattdessen vier Zeichen lang zu fügen.
Erzeugen und überprüfen Sie das Messgerät
Drücken Sie Generieren und sehen Sie sich die Stärkeleiste an. Es wird Entropie in Bits und eine geschätzte Crack-Zeit berichtet, unter der Annahme, dass ein Offline-Angreifer 10 Milliarden Vermutungen pro Sekunde durchführt. Alles, was "Jahrhundert" oder besser zeigt, ist für den realen Gebrauch in Ordnung. Wenn Sie Optionen wünschen, wechseln Sie in den Stapelmodus und generieren Sie fünf Kandidaten gleichzeitig.
Kopieren und speichern Sie es richtig
Klicken Sie auf die Schaltfläche Kopieren neben einem Passwort, um es in Ihre Zwischenablage zu platzieren, und fügen Sie es dann direkt in Ihren Passwort-Manager ein. Verwenden Sie es nicht auf allen Websites - ein Verstoß gegen einen Dienst verwandelt ein gemeinsames Kennwort für jedes Konto, das es verwendet, in einen Skelettschlüssel.
Hauptmerkmale
kryptografische sicher
Verwendet Crypto.GetRandomValues() mit Ablehnungsstichproben - keine mathe.random() Vorhersagbarkeit, keine Modulo-Bias
Volle Charakterkontrolle
Unabhängige Umschaltvorgänge für Großbuchstaben, Kleinbuchstaben, Ziffern und Symbole mit einer Länge von 8 bis 128 Zeichen
Mehrdeutige Charaktere ausschließen
Optional stripalikes wie 0/o und 1/l/i für Passwörter, die überleben müssen, laut vorgelesen oder handgeschrieben
Entropiebasierter Stärkemesser
Zeigt Entropie in Bits und eine realistische Riss-Zeit-Schätzung bei 10 Milliarden Rate pro Sekunde
Frequently Asked Questions
Related Tools
Bcrypt Generator
Generate and verify bcrypt password hashes in the browser with an adjustable cost factor
Hash Generator
Generate MD5, SHA-1, SHA-256, SHA-384, and SHA-512 hashes from any text
JWT Decoder
Decode JWT headers and payloads, inspect claims, and check token expiry
Password Strength Checker
Test how strong a password is with an entropy-based strength meter, estimated crack times, and specific suggestions to make it harder to guess - all processed privately in your browser.
Comments
0 comments
No comments yet. Be the first to share your thoughts!