Output will appear here...Qu'est-ce que l'encodeur/décodeur d'entité HTML ?
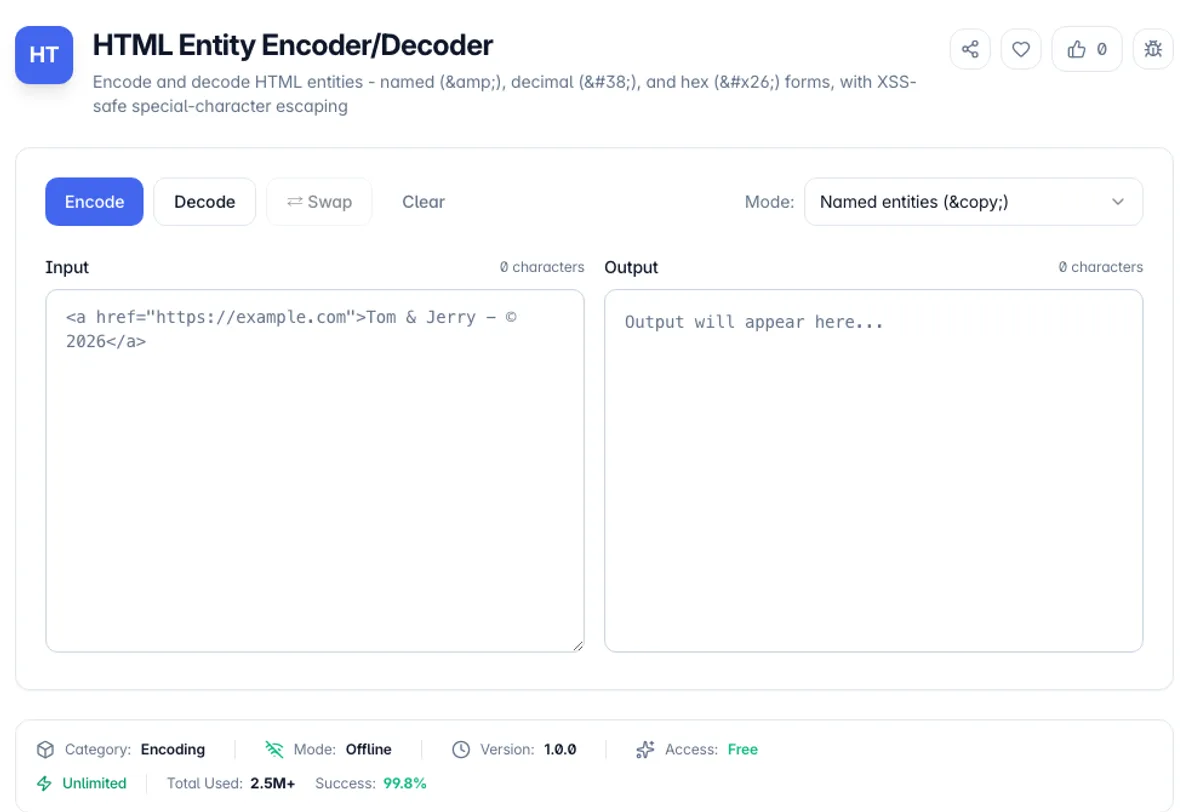
Encoder/décodeur d'entité HTML convertit les caractères qui ont une signification particulière en HTML en références d'entités sécurisées et transforme les entités de n'importe quelle source en texte lisible. En HTML, < démarre une balise et démarre une entité - donc si le contenu généré par l'utilisateur contenant <script> atterrit dans votre balise, non échappé, le navigateur l'exécute. Echapper à ces caractères comme <script> est la défense canonique contre les XSS réfléchis et stockés, et cet outil effectue exactement cette transformation en utilisant le minimum recommandé par OWASP : & < > " et le devis unique.
L'outil prend en charge trois stratégies d'encodage car différents contextes nécessitent des résultats différents. Nommé mode utilise une carte intégrée de plus de 100 entités mémorables - &copier; pour ©, é pour é, — - , … pour ... - avec un repli numérique automatique (#nnnn;) pour un caractère sans nom commun, y compris emoji. Le mode numérique encode tout comme des références de caractères décimaux, ce que vous voulez pour les flux XML ou RSS où seules cinq entités nommées (< > ') sont définies et "nbsp" casseraient l'analyseur. Le mode spécial uniquement échappe aux cinq caractères critiques XSS, laissant le texte accentué et la typographie lisible dans votre source - le mode que la plupart des moteurs de modèles utilisent par défaut.
Le décodeur est tout aussi approfondi : il gère les entités nommées, les références décimales telles que é, et les références hexadécimales telles que é - les trois formulaires que vous trouverez mélangés dans les pages grattées, les exportations de CMS et les e-mails. Tout est implémenté dans Pure Typescript sans astuces DOM (pas de piratage de TextArea caché, pas de document.createElement), ce qui signifie que les résultats sont déterministes et que la même logique fonctionne de manière identique dans votre navigateur, l'application de bureau et sur le serveur. Votre contenu ne quitte jamais votre machine - traitement 100 % côté client, sûr pour la copie propriétaire et les données utilisateur.
Comment utiliser l'encodeur/décodeur d'entité HTML ?
Collez votre texte ou HTML
Entrez du texte brut, vous devez rendre HTML-SAFE (entrée utilisateur, copie marketing avec © et ™, codes extraits destinés à un bloc <pre>) ou coller du code HTML agité comme <div class="card"> que vous souhaitez lire en texte brut.
Choisissez un mode d'encodage
Nommé pour la sortie lisible par l'homme (&copie;, é), numérique pour les références décimales XML/RSS-safe (©, é), ou Special-Ounly pour échapper juste à & < > " ' - le minimum requis pour empêcher XSS tout en gardant le reste du texte lisible.
Encoder ou décoder
Cliquez sur Encoder pour convertir des caractères en entités, ou décoder pour résoudre les références nommées, décimales ({) et hexadécimales (). Le nombre de caractères en direct montre à quel point l'extension de l'entité a augmenté votre chaîne.
Copier ou échanger
Copiez le résultat dans votre presse-papiers ou appuyez sur Swap pour ramener la sortie en entrée - utile pour décoller les chaînes à double encodage comme &lt; qui ont traversé deux couches de fuite.
Principales caractéristiques
100+ entités nommées
Carte intégrée couvrant les caractères XSS, la typographie (— … Smart Quotes), la devise (£), les symboles mathématiques, les lettres grecques et l'alphabet complet latin-1
Trois modes d'encodage
Nommé pour la lisibilité, numérique pour la compatibilité XML/RSS, uniquement pour une évasion minimale de sécurité XSS - sélection par contexte au lieu de taille unique
Décode les trois formulaires d'entité
Les références nommées (&), décimales (&) et hexadécimales (&); sont toutes reconnues, même si elles sont mélangées dans le même document.
Type de script pur, pas de DOM
Aucun hacks de navigateurs à éléments cachés - une logique déterministe qui se comporte de la même manière dans les environnements Web, de bureau et de serveur
Frequently Asked Questions
Related Tools
Caesar Cipher Encoder & Decoder
Encode and decode Caesar cipher text with any shift, plus ROT13 and ROT47. Brute-force all 25 shifts to crack an unknown key.
Unicode Converter
Convert text to and from Unicode code points, HTML entities, JavaScript escapes, and CSS escapes. Emoji and astral characters handled correctly.
URL Encoder/Decoder
Encode and decode URLs, query strings, and form data with encodeURIComponent, encodeURI, or form-urlencoded modes
HTML Minifier & Beautifier
Minify HTML markup for faster page loads or beautify it for readable, indented source
Comments
0 comments
No comments yet. Be the first to share your thoughts!