Qu'est-ce que le générateur de mots de passe
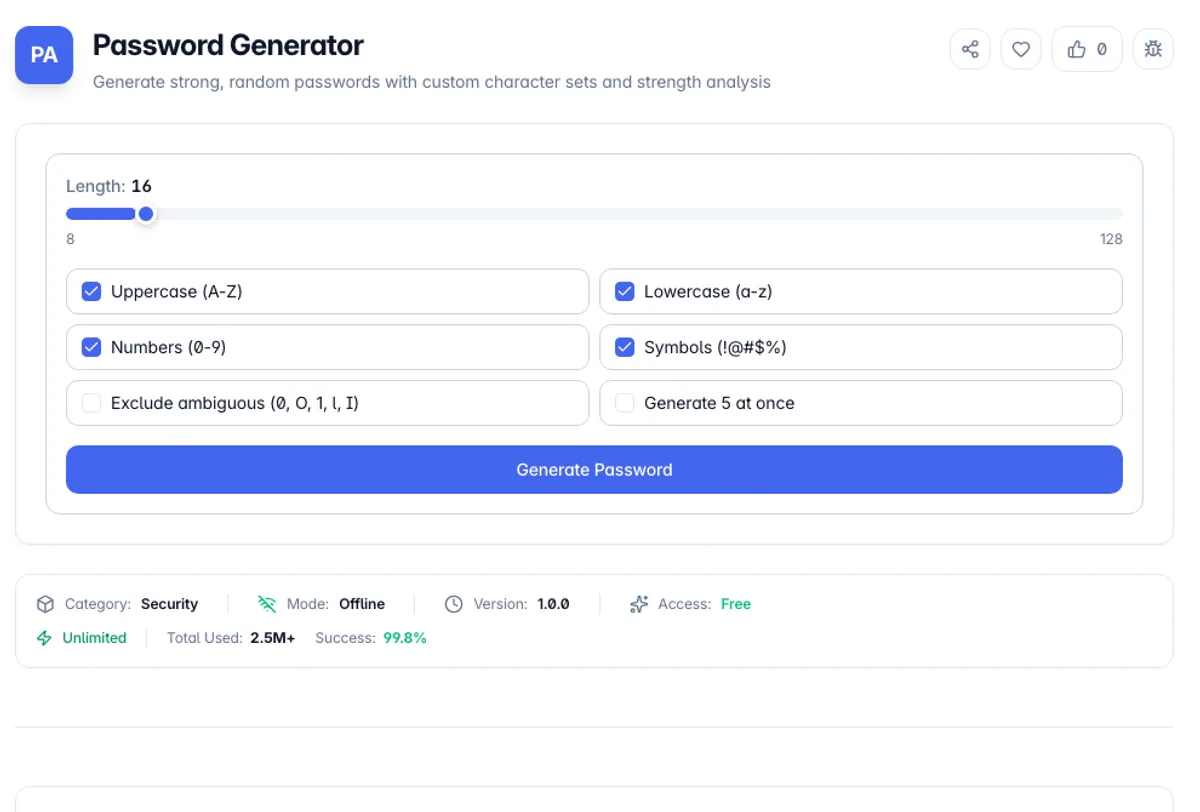
Le générateur de mots de passe crée des mots de passe aléatoires à l'aide de l'API Web Crypto - la même source de crypto.getrandomValues() que les navigateurs utilisent pour les clés de session TLS. Cela compte car math.random() est un PRNG prévisible, avec suffisamment de résultats, son état interne peut être reconstruit et les valeurs futures sont prédites. Cet outil utilise une source sécurisée cryptographique avec un échantillonnage par rejet, de sorte que chaque personnage a une probabilité vraiment uniforme dans le groupe que vous avez choisi sans biais modulo.
Vous contrôlez la recette : longueur de 8 à 128 caractères et bascules indépendantes pour les majuscules, les minuscules, les chiffres et les symboles. L'option exclure les caractères ambigus de caractères sosies - 0/o, 1/L/i, backtick, pipe - ce qui évite une réelle douleur lorsqu'un mot de passe est lu sur le téléphone ou saisi une note collante dans une console de serveur. Le générateur garantit également au moins un caractère de chaque ensemble activé, de sorte qu'un mot de passe de 12 caractères avec des symboles contiendra en fait un symbole.
Tout fonctionne à 100 % du côté client dans votre navigateur. Aucun mot de passe ne touche jamais une demande de réseau, un journal de serveur ou un événement d'analyse - vous pouvez vérifier que vous-même dans l'onglet Réseau de DevTools, ou simplement couper votre connexion et continuer à générer. Le compteur de résistance intégré montre l'entropie en bits à côté d'un temps de fissure hors ligne estimé à 10 milliards de suppositions par seconde, ce qui est un chiffre réaliste pour un rig d'un GPU attaquant un hachage rapide comme MD5 ou NTLM.
La longueur bat la complexité et l'arithmétique vaut le détour. Chaque caractère supplémentaire multiplie l'espace de recherche par la taille de l'alphabet, donc l'ajout d'un caractère à un mot de passe à 26 lettres fait plus que d'ajouter une exigence de symbole à un court. Un mot de passe aléatoire de 16 caractères d'un alphabet mixte est au-delà de la force brute avec tout matériel prévisible, un mot de passe à 8 caractères avec un majuscule, un chiffre et un point de ponctuation ne l'est pas, et c'est exactement la forme que la plupart des politiques de mot de passe produisent. Le corollaire pratique est que les mots de passe générés ont besoin d'un gestionnaire de mots de passe, car personne ne mémorise seize caractères aléatoires et le repli le écrit ou le réutilise. L'exclusion des caractères ambigus échange une petite entropie pour ne pas confondre 1 avec L lors de la lecture d'un mot de passe à voix haute.
Comment utiliser le générateur de mots de passe ?
Définir la longueur
Faites glisser le curseur entre 8 et 128 caractères. Pour la plupart des comptes, 16 à 20 caractères sont un endroit idéal : confortablement au-delà du point où la force brute est irréalisable, mais assez courte pour taper manuellement lorsqu'un gestionnaire de mots de passe n'est pas une option. La longueur des temps de battements - chaque caractère supplémentaire multiplie l'espace de clés.
Choisissez vos jeux de caractères
Basculez indépendamment les majuscules, les minuscules, les chiffres et les symboles. Activez "Exclude ambigu" si le mot de passe sera jamais transcrit à la main - il supprime 0/O, 1/L/I et des sosies similaires. Certains systèmes hérités rejettent certains symboles, donc si un formulaire d'inscription continue de se plaindre, essayez de désactiver les symboles et d'ajouter quatre caractères de longueur à la place.
Générer et vérifier le compteur
Appuyez sur Générer et surveillez la barre de force. Il signale l'entropie en BITs et un temps de fissure estimé en supposant qu'un attaquant hors ligne exécutant 10 milliards de suppositions par seconde. Tout ce qui montre des "centureries" ou mieux est acceptable pour une utilisation dans le monde réel. Si vous voulez des options, passez en mode batch et générez cinq candidats à la fois.
copiez et stockez-le correctement
Cliquez sur le bouton Copier à côté de n'importe quel mot de passe pour le mettre sur votre presse-papiers, puis collez-le directement dans votre gestionnaire de mots de passe. Ne le réutilisez pas sur les sites - une violation d'un service transforme un mot de passe partagé en une clé squelette pour chaque compte qui l'utilise.
Principales caractéristiques
cryptographiquement sécurisé
Utilise crypto.getRandomValues() avec un échantillonnage de rejet - pas de math.random() prévisible, pas de biais modulo
Contrôle total des personnages
Bascules indépendantes pour les majuscules, les minuscules, les chiffres et les symboles, avec une longueur de 8 à 128 caractères
exclure les caractères ambigus
Dépouillez éventuellement les sosies comme 0/O et 1/L/I pour les mots de passe qui doivent survivre en étant lus à haute voix ou manuscrites
Compteur de force basé sur l'entropie
Affiche l'entropie en bits et une estimation réaliste du temps de fissure à 10 milliards de suppositions par seconde
Frequently Asked Questions
Related Tools
Bcrypt Generator
Generate and verify bcrypt password hashes in the browser with an adjustable cost factor
Hash Generator
Generate MD5, SHA-1, SHA-256, SHA-384, and SHA-512 hashes from any text
JWT Decoder
Decode JWT headers and payloads, inspect claims, and check token expiry
Password Strength Checker
Test how strong a password is with an entropy-based strength meter, estimated crack times, and specific suggestions to make it harder to guess - all processed privately in your browser.
Comments
0 comments
No comments yet. Be the first to share your thoughts!