Output will appear here...O que é codificador/decodificador de entidade HTML?
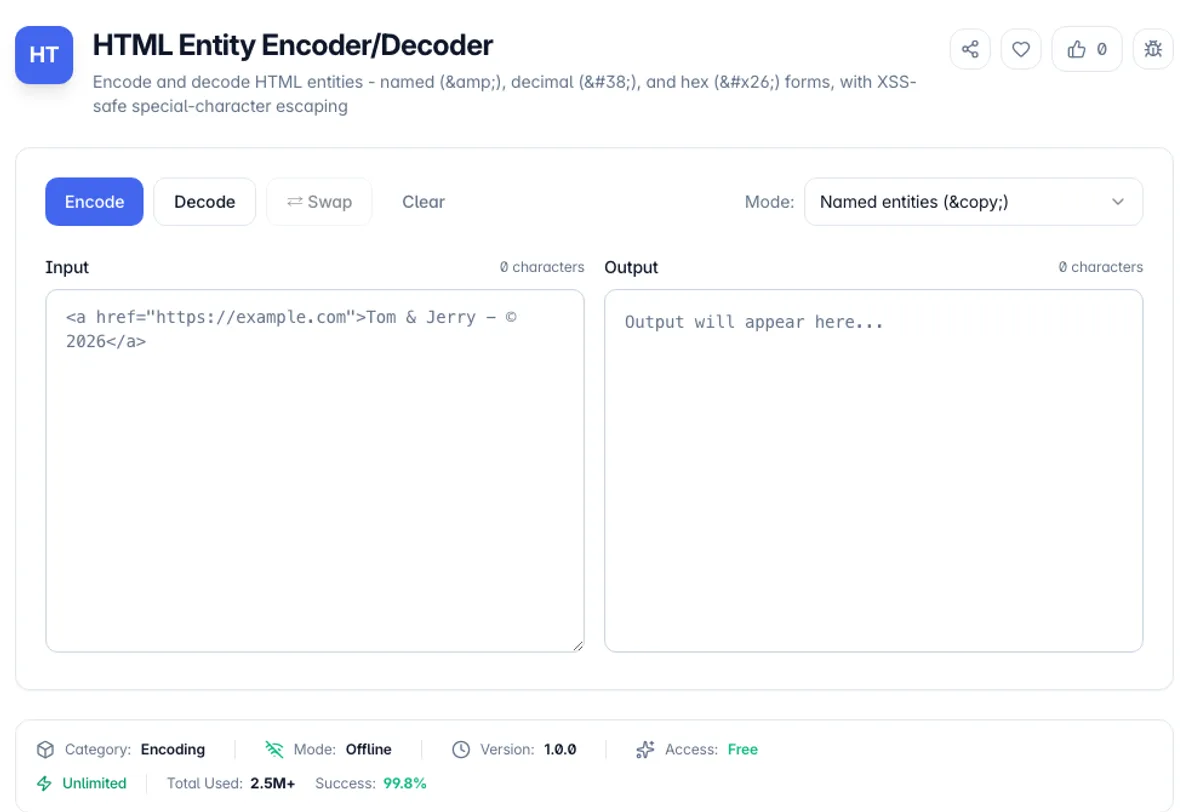
HTML Entity Encoder/Decoder Converte caracteres que têm um significado especial em HTML em referências de entidades seguras e transforma entidades de qualquer fonte de volta em texto legível. Em HTML, < inicia uma tag e inicia uma entidade - portanto, se o conteúdo gerado pelo usuário contendo <script> for inserto em sua marcação sem escapatória, o navegador o executa. Escapar esses caracteres como <script> é a defesa canônica contra XSS refletido e armazenado, e essa ferramenta executa exatamente essa transformação usando o conjunto mínimo recomendado do OWASP: & < > " e a aspas simples.
A ferramenta suporta três estratégias de codificação porque contextos diferentes precisam de saídas diferentes. O modo nomeado usa um mapa integrado de mais de 100 entidades memoráveis - © para ©, é for é, — for - , … for… - com um fallback numérico automático (&nnnnn;) para qualquer personagem sem um nome comum, incluindo emoji. O modo numérico codifica tudo como referências de caracteres decimais, que é o que você deseja para feeds XML ou RSS, onde apenas cinco entidades nomeadas (< > " ') são definidas e quebrariam o analisador. O modo somente especial escapa apenas aos cinco caracteres críticos do XSS, deixando o texto acentuado e a tipografia legíveis em sua fonte - o modo que a maioria dos mecanismos de modelo usa por padrão.
O decodificador é igualmente completo: ele lida com entidades nomeadas, referências decimais como é e referências hexadecimais como é - todos os três formulários que você encontrará misturados em páginas raspadas, exportações do CMS e HTML de e-mail. Tudo é implementado em textos puros sem truques do DOM (sem hack textArea, sem document.createElement), o que significa que os resultados são determinísticos e a mesma lógica é executada de forma idêntica no seu navegador, no aplicativo desktop e no servidor. Seu conteúdo nunca sai da sua máquina - processamento 100% do lado do cliente, seguro para cópias proprietárias e dados do usuário.
Como usar o codificador/decodificador de entidade HTML?
Cole seu texto ou HTML
Insira o texto bruto que você precisa para tornar o HTML seguro (entrada do usuário, cópia de marketing com © e ™, trechos de código destinados a um bloco <pre>) ou colar HTML crivado de entidade como <div class="card"> que você deseja ler como um texto simples.
Escolha um modo de codificação
Nomeado para saída legível por humanos (©, é), numérico para referências decimais seguras para XML/RSS (©, é), ou somente especial para escapar apenas & < > " ' - o mínimo necessário para evitar o XSS, mantendo o restante do texto legível.
codificar ou decodificar
Clique em Encode para converter personagens em entidades ou decodificar para resolver as referências nomeadas, decimais ({) e hexadecimal (); de volta aos caracteres. A contagem de caracteres ao vivo mostra o quanto a expansão da entidade cresceu sua string.
Copiar ou trocar
Copie o resultado para sua área de transferência ou clique em SWAP para alimentar a saída como entrada - útil para descascar strings codificadas em duas camadas como &lt; que passou por duas camadas de fuga.
Principais características
Mais de 100 entidades nomeadas
Mapa integrado que cobre personagens XSS, tipografia (— … aspas inteligentes), moeda (€ & libra;), símbolos matemáticos, letras gregas e o alfabeto completo em latim
Três modos de codificação
Nomeado para legibilidade, numérico para compatibilidade XML/RSS, exclusivo para o mínimo de escape seguro XSS - escolha por contexto em vez de um tamanho único
Decodifica todos os três formulários de entidade
As referências nomeadas (&), decimais (&) e hexadecimais (&) são todas reconhecidas, mesmo quando misturadas no mesmo documento
Pureza datilografada, sem DOM
Sem hacks de navegadores de elementos ocultos - lógica determinística que se comporta de forma idêntica em ambientes de servidor, web, desktop e desktop
Frequently Asked Questions
Related Tools
Caesar Cipher Encoder & Decoder
Encode and decode Caesar cipher text with any shift, plus ROT13 and ROT47. Brute-force all 25 shifts to crack an unknown key.
Unicode Converter
Convert text to and from Unicode code points, HTML entities, JavaScript escapes, and CSS escapes. Emoji and astral characters handled correctly.
URL Encoder/Decoder
Encode and decode URLs, query strings, and form data with encodeURIComponent, encodeURI, or form-urlencoded modes
HTML Minifier & Beautifier
Minify HTML markup for faster page loads or beautify it for readable, indented source
Comments
0 comments
No comments yet. Be the first to share your thoughts!