O que é gerador de senha?
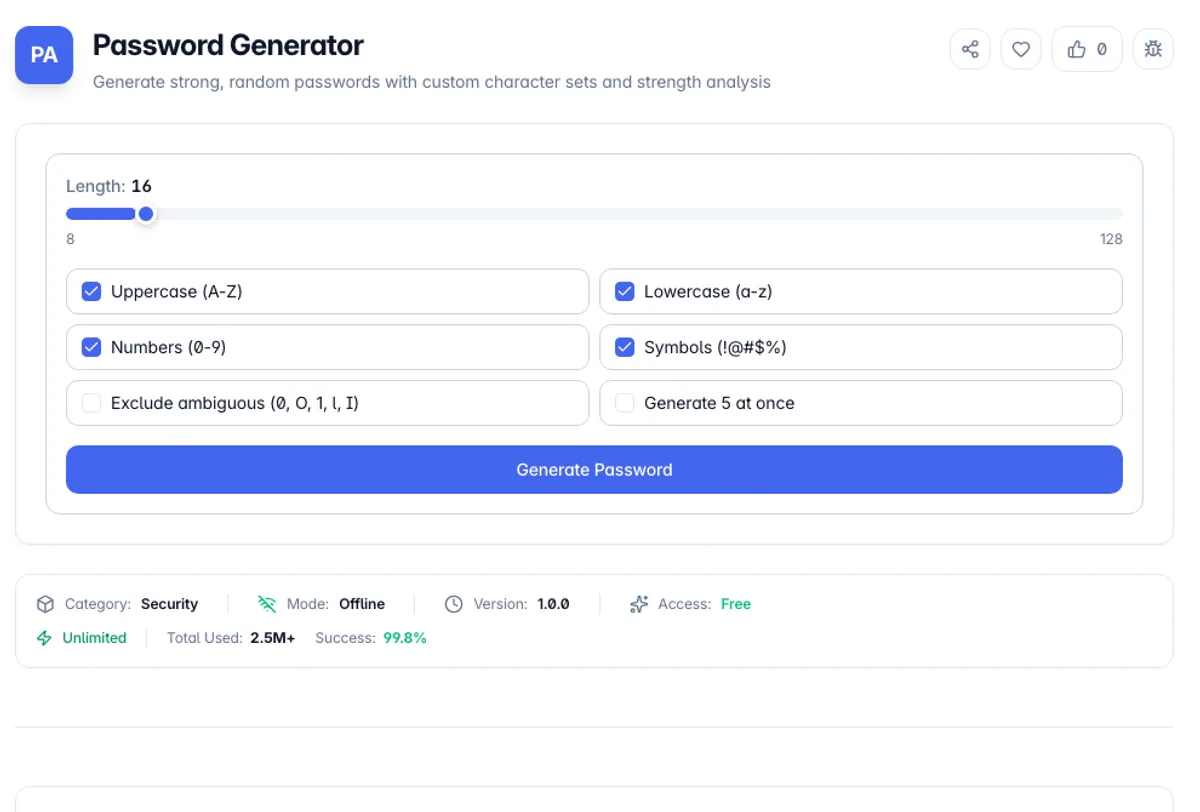
O gerador de senhas cria senhas aleatórias usando a Web Crypto API - a mesma fonte crypto.getRandomValues() que os navegadores usam para chaves de sessão TLS. Isso importa porque Math.Random() é um PRNG previsível; com saídas suficientes, seu estado interno pode ser reconstruído e os valores futuros previstos. Esta ferramenta usa uma fonte criptograficamente segura com amostragem de rejeição, portanto, cada personagem tem uma probabilidade verdadeiramente uniforme em seu conjunto escolhido sem um viés de módulo.
Você controla a receita: comprimento de 8 a 128 caracteres e alterna independente para maiúsculas, minúsculas, dígitos e símbolos. A opção exclude-amígua retira caracteres semelhantes - 0/o, 1/l/i, backtick, pipe - o que economiza uma dor real quando uma senha é lida pelo telefone ou digita uma nota adesiva no console do servidor. O gerador também garante pelo menos um personagem de cada conjunto habilitado, então uma senha de 12 caracteres com símbolos ativados contém um símbolo.
Tudo roda 100% do lado do cliente no seu navegador. Nenhuma senha toca em uma solicitação de rede, em um log do servidor ou em um evento analítico - você pode verificar isso na guia de rede do DevTools ou apenas cortar sua conexão e continuar gerando. O medidor de resistência integrado mostra entropia em bits, juntamente com um tempo de rachadura offline estimado em 10 bilhões de suposições por segundo, o que é uma figura realista para um equipamento de GPU atacando um hash rápido como MD5 ou NTLM.
O comprimento supera a complexidade e a aritmética vale a pena ser vista. Cada personagem adicional multiplica o espaço de busca pelo tamanho do alfabeto, portanto, adicionar um personagem a uma senha de 26 letras faz mais do que adicionar um requisito de símbolo a um curto. Uma senha aleatória de 16 caracteres de um alfabeto misto está além da força bruta com qualquer hardware previsível; uma de 8 caracteres com um maiúsculo, um dígito e um sinal de pontuação não é, e é exatamente a forma que a maioria das políticas de senha produz. O corolário prático é que as senhas geradas precisam de um gerenciador de senhas, porque ninguém memoriza dezesseis caracteres aleatórios e o fallback está anotando ou reutilizando. Excluir caracteres ambíguos é um pouco de entropia por não confundir 1 com L ao ler uma senha em voz alta.
Como usar o gerador de senhas?
Defina o comprimento
Arraste o controle deslizante de 8 a 128 caracteres. Para a maioria das contas, 16 a 20 caracteres é um ponto ideal: além do ponto em que a força bruta é inviável, mas ainda assim é curta o suficiente para digitar manualmente quando um gerenciador de senhas não é uma opção. Comprimento supera a complexidade - cada personagem extra multiplica o espaço-chave.
Escolha seus conjuntos de personagens
Alterne maiúsculas, minúsculas, números e símbolos de forma independente. Habilite "Excluir Ambíguos" se a senha for transcrita manualmente - remove 0/o, 1/l/i e outros semelhantes. Alguns sistemas legados rejeitam certos símbolos; portanto, se um formulário de inscrição continuar reclamando, tente desativar os símbolos e adicionar quatro caracteres de comprimento.
Gere e verifique o medidor
Aperte Gerar e observe a barra de força. Ele relata entropia em bits e um tempo estimado de crack, assumindo um atacante offline executando 10 bilhões de suposições por segundo. Qualquer coisa que mostre "centenários" ou melhor é bom para uso no mundo real. Se você quiser opções, mude para o modo de lote e gere cinco candidatos de uma só vez.
Copie e armazene-o corretamente
Clique no botão Copiar ao lado de qualquer senha para colocá-la em sua área de transferência e cole-a diretamente no gerenciador de senhas. Não reutilize-o entre sites - uma violação de um serviço transforma uma senha compartilhada em uma chave de esqueleto para cada conta que a usa.
Principais características
seguro criptograficamente
Usa crypto.getRandomValues() com amostragem de rejeição - sem previsibilidade de math.random(), sem viés de módulo
Controle total do personagem
Alternâncias independentes para maiúsculas, minúsculas, dígitos e símbolos, com comprimento de 8 a 128 caracteres
excluir caracteres ambíguos
Opcionalmente, strip 0/0 e 1/l/i para senhas que precisam sobreviver sendo lidas em voz alta ou manuscritas
Medidor de resistência à base de entropia
Mostra entropia em bits e uma estimativa realista de crack-time em 10 bilhões de suposições por segundo
Frequently Asked Questions
Related Tools
Bcrypt Generator
Generate and verify bcrypt password hashes in the browser with an adjustable cost factor
Hash Generator
Generate MD5, SHA-1, SHA-256, SHA-384, and SHA-512 hashes from any text
JWT Decoder
Decode JWT headers and payloads, inspect claims, and check token expiry
Password Strength Checker
Test how strong a password is with an entropy-based strength meter, estimated crack times, and specific suggestions to make it harder to guess - all processed privately in your browser.
Comments
0 comments
No comments yet. Be the first to share your thoughts!