Output will appear here...Что такое кодировщик/декодер сущностей HTML?
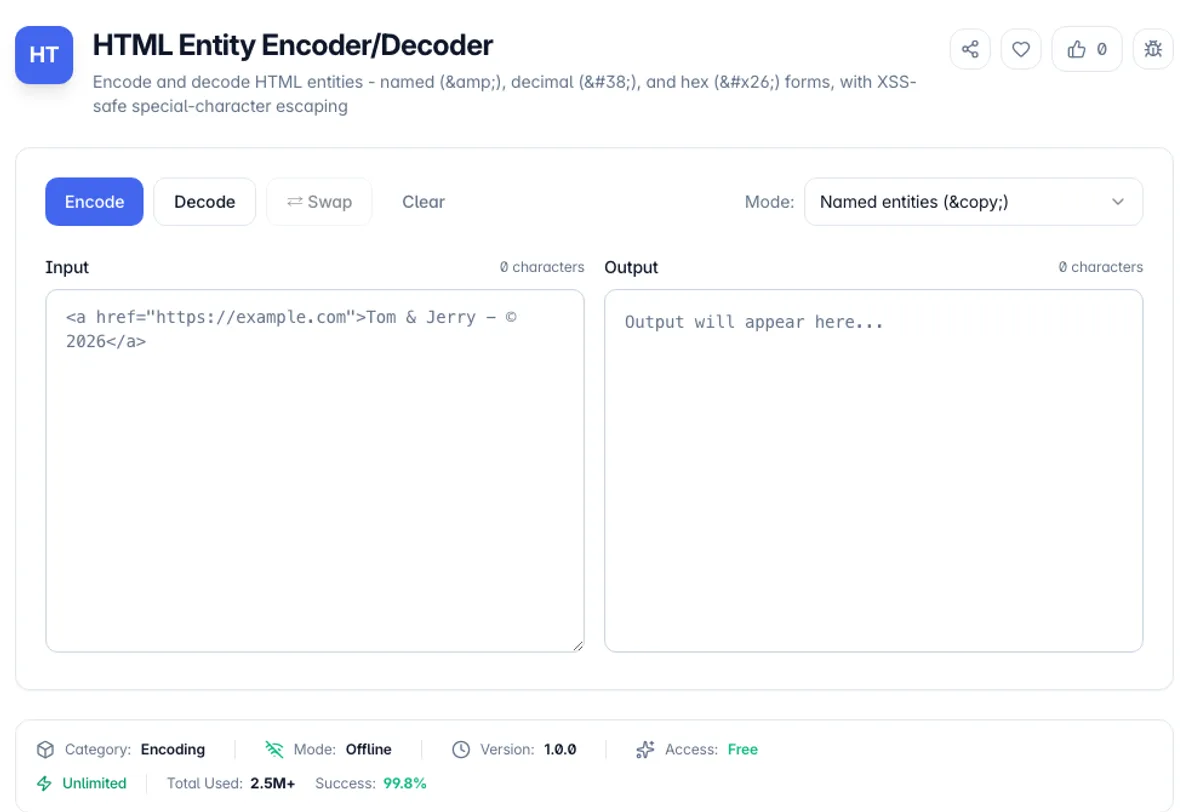
HTML Entity Encoder/Decodeder преобразует символы, имеющие особое значение в HTML, в безопасные ссылки на сущности, и превращает сущности из любого источника обратно в читаемый текст. В HTML < запускает тег и и запускает сущность, поэтому, если пользовательский контент, содержащий <script>, попадает в вашу разметку без эскизов, браузер выполняет его. Избегая этих символов как <script> это каноническая защита от отраженного и сохраненного XSS, и этот инструмент выполняет именно это преобразование с использованием рекомендуемого минимального набора OWASP: & < > " и одинарную кавычку.
Инструмент поддерживает три стратегии кодирования, потому что разные контексты требуют разного результата. В названном режиме используется встроенная карта из более чем 100 запоминающихся сущностей - для ©, é для é, — для … - с автоматическим числовой резервной копией (&nnnnn;) для любого символа без общего имени, включая emoji. Числовой режим кодирует все как десятичные символы, что вы хотите для фидов XML или RSS, где определены только пять именованных сущностей (< > ' ') определены и ломаются парсер. Специальный режим позволяет избежать только пяти критически важных символов XSS, оставляя текст и типографику читабельными в вашем источнике — режим, который большинство шаблонных движков используют по умолчанию.
Декодер одинаково тщательный: он обрабатывает именованные сущности, десятичные ссылки, такие как é и шестнадцатеричные ссылки, такие как é - все три формы, которые вы найдете вместе, смешанные на страниц, экспорт CMS и электронное письмо HTML. Все реализовано в чистом TypeScript без трюков DOM (без скрытого взлома TextArea, без документа.CreateElement), что означает, что результаты детерминированы, и одна и та же логика работает одинаково в вашем браузере, в настольном приложении и на сервере. Ваш контент никогда не покидает ваш компьютер - 100% обработка на стороне клиента, безопасная как для проприетарных копий, так и для пользовательских данных.
Как использовать кодер/декодер сущности HTML?
Вставьте свой текст или HTML
Введите необработанный текст, который вам нужно сделать, чтобы сделать HTML-безопасный (ввод пользователя, маркетинговая копия с помощью © и ™, фрагменты кода, предназначенные для блока <pre>), или вставить сущность, пронизанную сущностью, например, gll Class="card"> вы хотите прочитать как обычный текст.
Выберите режим кодирования
Назван для чтения, читаемого человеком (©, é), числовым для XML/RSS-безопасных десятичных ссылок (#169;, é), или специальными-только для того, чтобы избежать просто & < > ' - минимальный, необходимый для предотвращения XSS, сохраняя остальную часть текста читабельной.
Кодировать или декодировать
Нажмите «Кодировать», чтобы преобразовать символы в сущности, или декодировать для разрешения именованных, десятичных (#123;) и шестнадцатеричных (#x1f;) ссылок на символы. Число живых символов показывает, насколько расширение сущности увеличило вашу строку.
Скопируйте или поменяйте местами
Скопируйте результат в буфер обмена или нажмите «Своп», чтобы подключить вывод как входной сигнал — полезен для удаления двойных строк, таких как «Ампер», которые прошли через два эсберижа.
Основные характеристики
100+ именованных сущностей
Встроенная карта, покрывающая символы XSS, типографика (… смарт-цитаты), валюта (& евро; &found;), математические символы, греческие буквы и полный алфавит с акцентом на латинском 1
Три режима кодирования
Назван из-за читаемости, числится для совместимости XML/RSS, специально для минимального XSS-безопасного побега - выбор для контекста вместо одноразового
Декодирует все три сущности
Именованные (&), десятичные (#38;) и шестнадцатеричные (#x26;) ссылки распознаются, даже если они смешиваются в одном и том же документе
Чистая машинопись, нет DOM
Никаких взломов браузера со скрытыми элементами - детерминированная логика, которая ведет себя одинаково в средах веб-, настольных и серверных
Frequently Asked Questions
Related Tools
Caesar Cipher Encoder & Decoder
Encode and decode Caesar cipher text with any shift, plus ROT13 and ROT47. Brute-force all 25 shifts to crack an unknown key.
Unicode Converter
Convert text to and from Unicode code points, HTML entities, JavaScript escapes, and CSS escapes. Emoji and astral characters handled correctly.
URL Encoder/Decoder
Encode and decode URLs, query strings, and form data with encodeURIComponent, encodeURI, or form-urlencoded modes
HTML Minifier & Beautifier
Minify HTML markup for faster page loads or beautify it for readable, indented source
Comments
0 comments
No comments yet. Be the first to share your thoughts!