Output will appear here...¿Qué es el codificador/decodificador de entidad HTML?
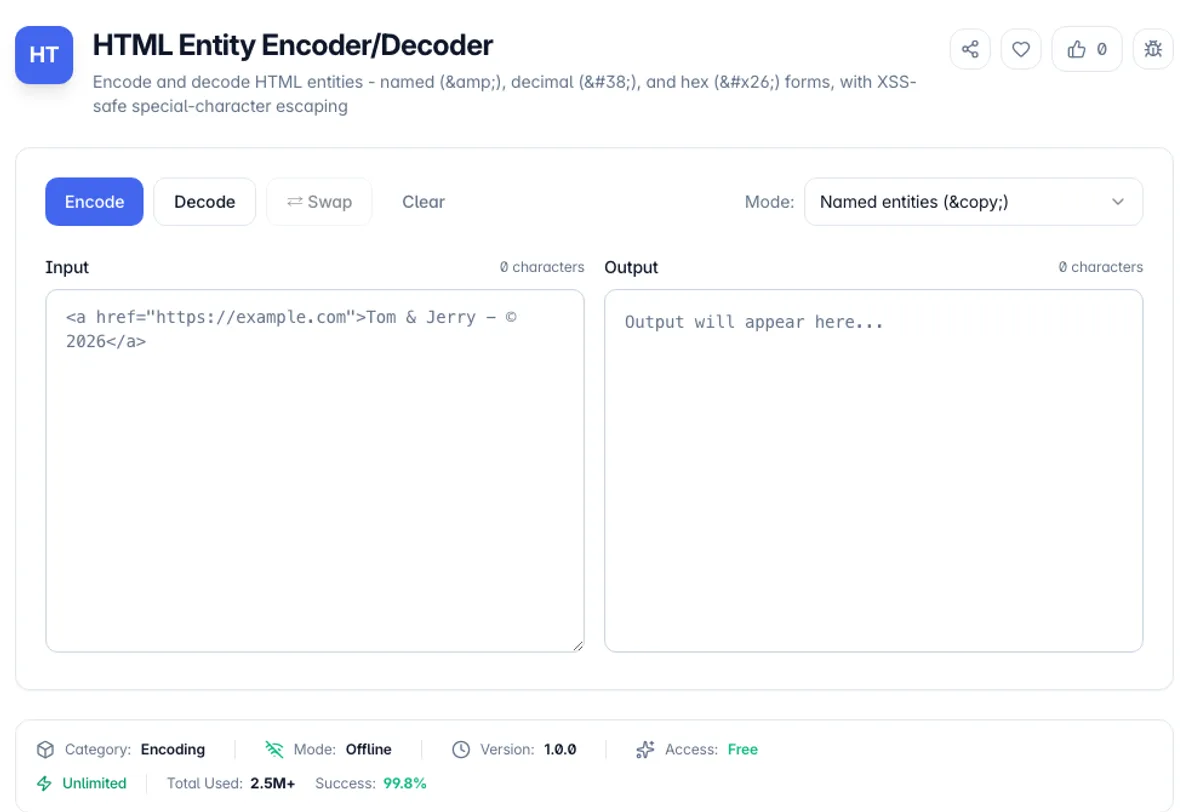
Encoder/Decoder de entidad HTML convierte caracteres que tienen un significado especial en HTML en referencias de entidades seguras y convierte a las entidades de cualquier fuente en texto legible. En HTML, < inicia una etiqueta e inicia una entidad, por lo que si el contenido generado por el usuario que contiene <script> aterriza en su marcado sin escapar, el navegador lo ejecuta. Escapar esos caracteres como <script> es la defensa canónica contra XSS reflejado y almacenado, y esta herramienta realiza exactamente esa transformación utilizando el conjunto mínimo recomendado de OWASP: & < > " y la comillas simples.
La herramienta admite tres estrategias de codificación porque los diferentes contextos necesitan diferentes resultados. El modo con nombre utiliza un mapa integrado de más de 100 entidades memorables - © para ©, é para é, — para - , … para … - con un respaldo numérico automático (&#nnnn;) para cualquier carácter sin nombre común, incluido emoji. El modo numérico codifica todo como referencias de caracteres decimales, que es lo que desea para las fuentes XML o RSS donde solo se definen cinco entidades con nombre (< > " ') y ''s romper el analizador. El modo de solo especial escapa solo de los cinco caracteres críticos XSS, dejando el texto acentuado y la tipografía legible en su fuente, el modo que la mayoría de los motores de plantilla usan de forma predeterminada.
El decodificador es igualmente completo: maneja entidades con nombre, referencias decimales como é y referencias hexadecimales como é - Los tres formularios que encontrará mezclados en páginas scraped, exportaciones de CMS y html de correo electrónico. Todo se implementa en Pure TypeScript sin trucos de DOM (sin truco de área de texto oculto, sin documento. CreateElement), lo que significa que los resultados son deterministas y la misma lógica se ejecuta de forma idéntica en su navegador, la aplicación de escritorio y en el servidor. Su contenido nunca deja su máquina: procesamiento 100% del lado del cliente, seguro para copias de propiedad y datos de usuario.
¿Cómo usar el codificador/decodificador de entidad HTML?
Pega tu texto o HTML
Ingrese el texto sin procesar que necesita para hacer HTML-Safe (Input de usuario, Copia de marketing con © y ™, fragmentos de código destinados a un bloque <pre>) o pegar en una entidad html como <div class="carta"> que desea leer como texto sin formato.
Elija un modo de codificación
Nombrado para la salida legible por humanos (©, é), numérico para referencias decimales XML/RSS-Safe (©, é), o especial solo para escapar de solo & < > " ' - el mínimo requerido para evitar XSS mientras mantiene el resto del texto legible.
codificar o decodificar
Haga clic en Codificar para convertir caracteres en entidades, o Decodificar para resolver las referencias con nombre, decimal ({) y hexadecimal () a caracteres. El recuento de caracteres en vivo muestra cuánto aumentó la cadena de la entidad.
Copiar o intercambiar
Copie el resultado en su portapapeles o presione SWAP para retroalimentar la salida como entrada - Útil para separar cadenas de doble codificación como &lt; que pasó por dos capas de escape.
Características clave
Más de 100 entidades con nombre
Mapa incorporado que cubre caracteres XSS, tipografía (— … comillas inteligentes), moneda (€ £), símbolos matemáticos, letras griegas y el alfabeto acentuado en latín completo.
Tres modos de codificación
Nombrado para la legibilidad, numérico para compatibilidad con XML/RSS, especial solo para escapar de un mínimo seguro de XSS: selección por contexto en lugar de un tamaño único
Decodifica los tres formularios de entidades
Las referencias con nombre (&), decimal (&) y hexadecimal (&) se reconocen, incluso cuando se mezclan en el mismo documento
Mecanografiado puro, sin DOM
Sin hacks de navegador de elementos ocultos: lógica determinista que se comporta de manera idéntica en entornos web, de escritorio y de servidor
Frequently Asked Questions
Related Tools
Caesar Cipher Encoder & Decoder
Encode and decode Caesar cipher text with any shift, plus ROT13 and ROT47. Brute-force all 25 shifts to crack an unknown key.
Unicode Converter
Convert text to and from Unicode code points, HTML entities, JavaScript escapes, and CSS escapes. Emoji and astral characters handled correctly.
URL Encoder/Decoder
Encode and decode URLs, query strings, and form data with encodeURIComponent, encodeURI, or form-urlencoded modes
HTML Minifier & Beautifier
Minify HTML markup for faster page loads or beautify it for readable, indented source
Comments
0 comments
No comments yet. Be the first to share your thoughts!