¿Qué es el generador de contraseñas?
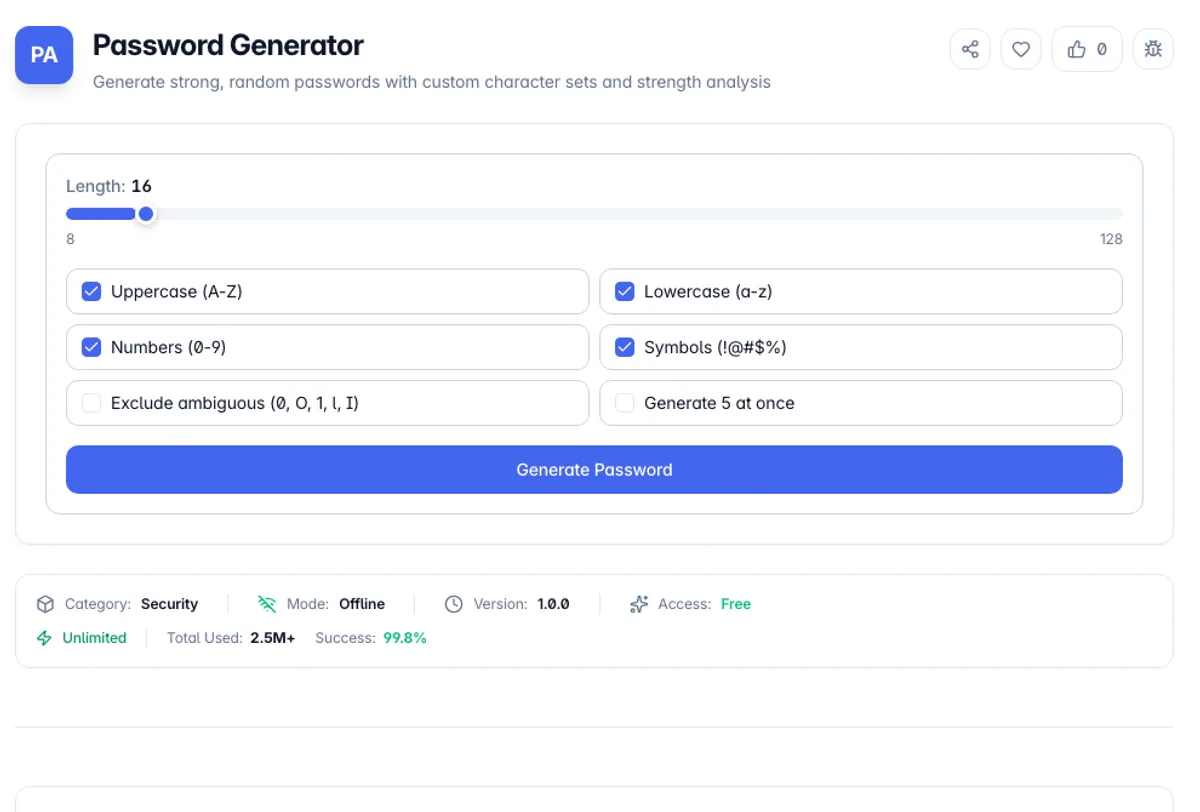
El generador de contraseñas crea contraseñas aleatorias utilizando la API de criptomonedas web, la misma fuente cripto.getRomDalues() que los navegadores usan para las claves de sesión TLS. Eso importa porque Math.random() es un PRNG predecible; dados suficientes resultados, su estado interno puede reconstruirse y predecir valores futuros. Esta herramienta utiliza una fuente criptográficamente segura con muestreo de rechazo, por lo que cada personaje tiene una probabilidad verdaderamente uniforme en el grupo elegido sin sesgo de módulo.
Controla la receta: longitud de 8 a 128 caracteres y alterna independientes para mayúsculas, minúsculas, dígitos y símbolos. La opción excluir-ambiguas tira de caracteres similares - 0/o, 1/l/i, backtick, pipe - que ahorra un dolor real cuando se lee una contraseña por teléfono o se escribe una nota adhesiva en una consola de servidor. El generador también garantiza al menos un carácter de cada conjunto habilitado, por lo que una contraseña de 12 caracteres con símbolos activará realmente un símbolo.
Todo se ejecuta al 100% del lado del cliente en su navegador. Ninguna contraseña toca una solicitud de red, un registro de servidor o un evento de análisis: puede verificar que usted mismo en la pestaña de red de DevTools, o simplemente cortar su conexión y seguir generando. El medidor de fuerza incorporado muestra la entropía en bits junto con un tiempo de crack fuera de línea estimado en 10 mil millones de conjeturas por segundo, lo que es una figura realista para una plataforma GPU que ataca un hash rápido como MD5 o NTLM.
La longitud supera la complejidad, y vale la pena ver la aritmética. Cada carácter adicional multiplica el espacio de búsqueda por el tamaño del alfabeto, por lo que agregar un carácter a una contraseña de 26 letras hace más que agregar un requisito de símbolo a uno corto. Una contraseña aleatoria de 16 caracteres de un alfabeto mixto está más allá de la fuerza bruta con cualquier hardware previsible; una de 8 caracteres con mayúscula, un dígito y un signo de puntuación no lo es, y es exactamente la forma que producen la mayoría de las políticas de contraseña. El corolario práctico es que las contraseñas generadas necesitan un administrador de contraseñas, porque nadie memoriza dieciséis caracteres aleatorios y la alternativa lo escribe o lo reutiliza. Excluyendo personajes ambiguos cambia un poco de entropía por no confundir 1 con L cuando lee una contraseña en voz alta.
¿Cómo usar el generador de contraseñas?
Establecer la longitud
Arrastre el control deslizante entre 8 y 128 caracteres. Para la mayoría de las cuentas, 16-20 caracteres es un punto óptimo: cómodamente más allá del punto en que la fuerza bruta es inviable, pero aún lo suficientemente corto como para escribir manualmente cuando un administrador de contraseñas no es una opción. La longitud supera la complejidad: cada carácter adicional multiplica el espacio de claves.
Elige tus conjuntos de personajes
Alterne en mayúsculas, minúsculas, números y símbolos de forma independiente. Habilite "Excluir Ambiguous" si la contraseña alguna vez se transcribe a mano: elimina 0/o, 1/L/i y similares. Algunos sistemas heredados rechazan ciertos símbolos, por lo que si un formulario de registro sigue quejándose, intente desactivar los símbolos y agregar cuatro caracteres de longitud.
Generar y comprobar el medidor
Presiona Generar y mira la barra de fuerza. Informa de entropía en bits y un tiempo de crack estimado, asumiendo que un atacante sin conexión ejecuta 10 mil millones de conjeturas por segundo. Cualquier cosa que muestre "siglos" o mejor, está bien para uso en el mundo real. Si desea opciones, cambie al modo por lotes y genere cinco candidatos a la vez.
copiarlo y guardarlo correctamente
Haga clic en el botón Copiar junto a cualquier contraseña para colocarla en su portapapeles, luego péguela directamente en su administrador de contraseñas. No lo reutilice en todos los sitios: una violación de un servicio convierte una contraseña compartida en una clave de esqueleto para cada cuenta que la use.
Características clave
Cptográficamente seguro
Utiliza Crypto.GetRandomValues() con muestreo de rechazo - No hay previsibilidad de Math.random() Sin sesgo de módulo
Control total del personaje
Conmutadores independientes para mayúsculas, minúsculas, dígitos y símbolos, con una longitud de 8 a 128 caracteres
Excluir caracteres ambiguos
Opcionalmente, elimina los parecidos con 0/o y 1/l/i para contraseñas que necesitan sobrevivir siendo leídas en voz alta o escritas a mano
Medidor de fuerza basado en entropía
Muestra entropía en bits y una estimación realista del tiempo de crack en 10 mil millones de conjeturas por segundo
Frequently Asked Questions
Related Tools
Bcrypt Generator
Generate and verify bcrypt password hashes in the browser with an adjustable cost factor
Hash Generator
Generate MD5, SHA-1, SHA-256, SHA-384, and SHA-512 hashes from any text
JWT Decoder
Decode JWT headers and payloads, inspect claims, and check token expiry
Password Strength Checker
Test how strong a password is with an entropy-based strength meter, estimated crack times, and specific suggestions to make it harder to guess - all processed privately in your browser.
Comments
0 comments
No comments yet. Be the first to share your thoughts!